Windows 11 BitLocker деген не және оны қосу керек пе?
Windows 11 BitLocker деген не және оны қосу керек пе?
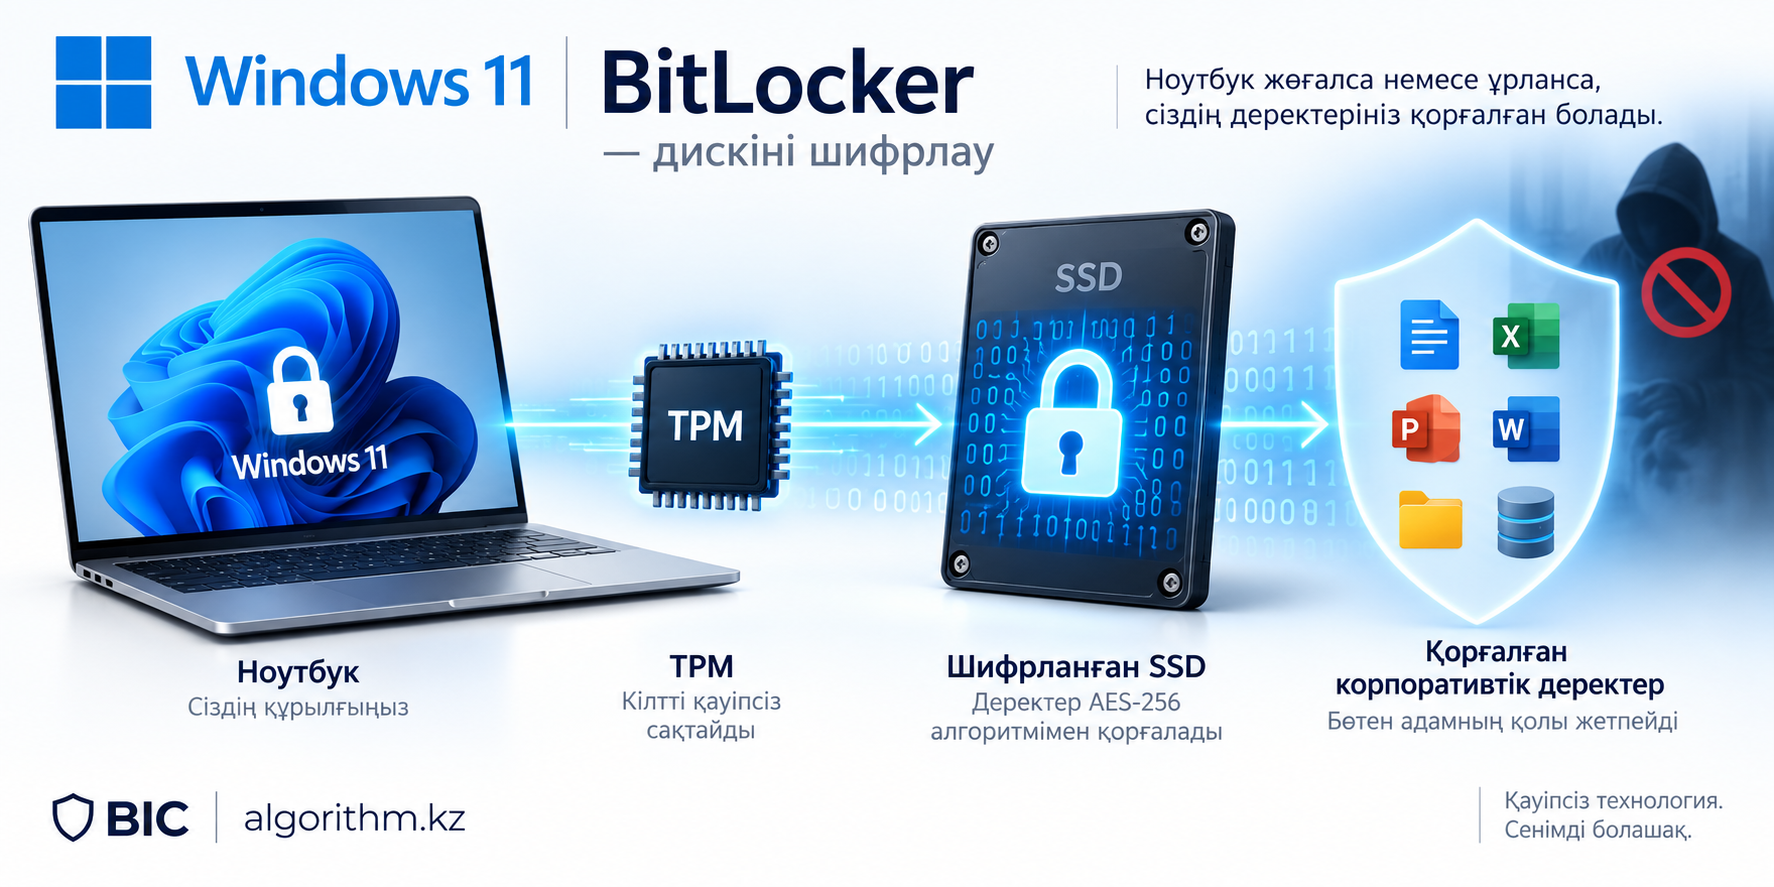
Ноутбук жоғалса немесе ұрланса, оның ішіндегі файлдарға бөтен адам оңай қол жеткізе ала ма? Windows 11 жүйесіндегі BitLocker осы мәселені шешуге арналған. Ол компьютердің дискісіндегі деректерді шифрлап, құрылғы физикалық түрде бөтен адамның қолына түскен жағдайда ақпаратты қорғауға көмектеседі.
BitLocker не үшін қажет?
Көп жағдайда компьютердің қауіпсіздігі туралы сөз болғанда адамдар пароль, антивирус немесе Firewall туралы ойлайды. Бірақ бір маңызды жағдай жиі ұмытылады: компьютердің өзін физикалық түрде жоғалту.
Мысалы, қызметкердің Windows 11 орнатылған ноутбугы жоғалды. Бөтен адам ноутбукты қосып, Windows паролін білмейді. Бұл жерде көптеген адамдар «демек, файлдарға кіре алмайды» деп ойлайды.
Дискіні компьютерден алып, басқа құрылғыға қосу немесе арнайы құралдар арқылы оған төмен деңгейде қол жеткізу мүмкіндігі болуы мүмкін. Сондықтан маңызды деректерді қорғау үшін диск деңгейінде шифрлау қажет.
BitLocker дәл осы міндетті орындайды: SSD немесе HDD ішіндегі деректерді шифрлайды. Дискіні физикалық түрде алып кетсе де, оның ішіндегі мәліметтерді кілтсіз оқу өте қиын болады.
Диск шифрлау деген не?
Шифрлау (encryption) — қалыпты түрде оқылатын ақпаратты арнайы алгоритм арқылы түсініксіз деректерге айналдыру процесі.
Қарапайым түрде былай елестетуге болады:
| Қалыпты диск | BitLocker қосылған диск |
|---|---|
| Файлдар дискіде оқылатын түрде сақталады | Деректер шифрланған түрде сақталады |
| Диск физикалық түрде ұрланса, қосымша қауіп бар | Диск физикалық түрде ұрланса да, деректерді оқу қиындайды |
| Windows жүйесіне кіру қауіпсіздігіне тәуелді | Windows логинінен бөлек диск деңгейінде қорғаныс бар |
BitLocker компьютерді вирусқа қарсы қорғамайды, фишингті тоқтатпайды және зиянды бағдарламаны анықтайтын антивирус емес. Оның негізгі міндеті — сақталған деректерді шифрлау (data at rest).
Сондықтан BitLocker — жалпы киберқауіпсіздіктің бір ғана қабаты. Оны Windows Defender, жаңартулар, дұрыс құқықтар, MFA, резервтік көшіру және басқа қауіпсіздік шараларымен бірге қарастырған дұрыс.
TPM мұнда қандай рөл атқарады?
Қазіргі Windows 11 компьютерлерінде TPM (Trusted Platform Module) қауіпсіздікке маңызды рөл атқарады.
TPM — компьютердегі криптографиялық операцияларға және құпия кілттерді қорғауға арналған аппараттық қауіпсіздік компоненті.
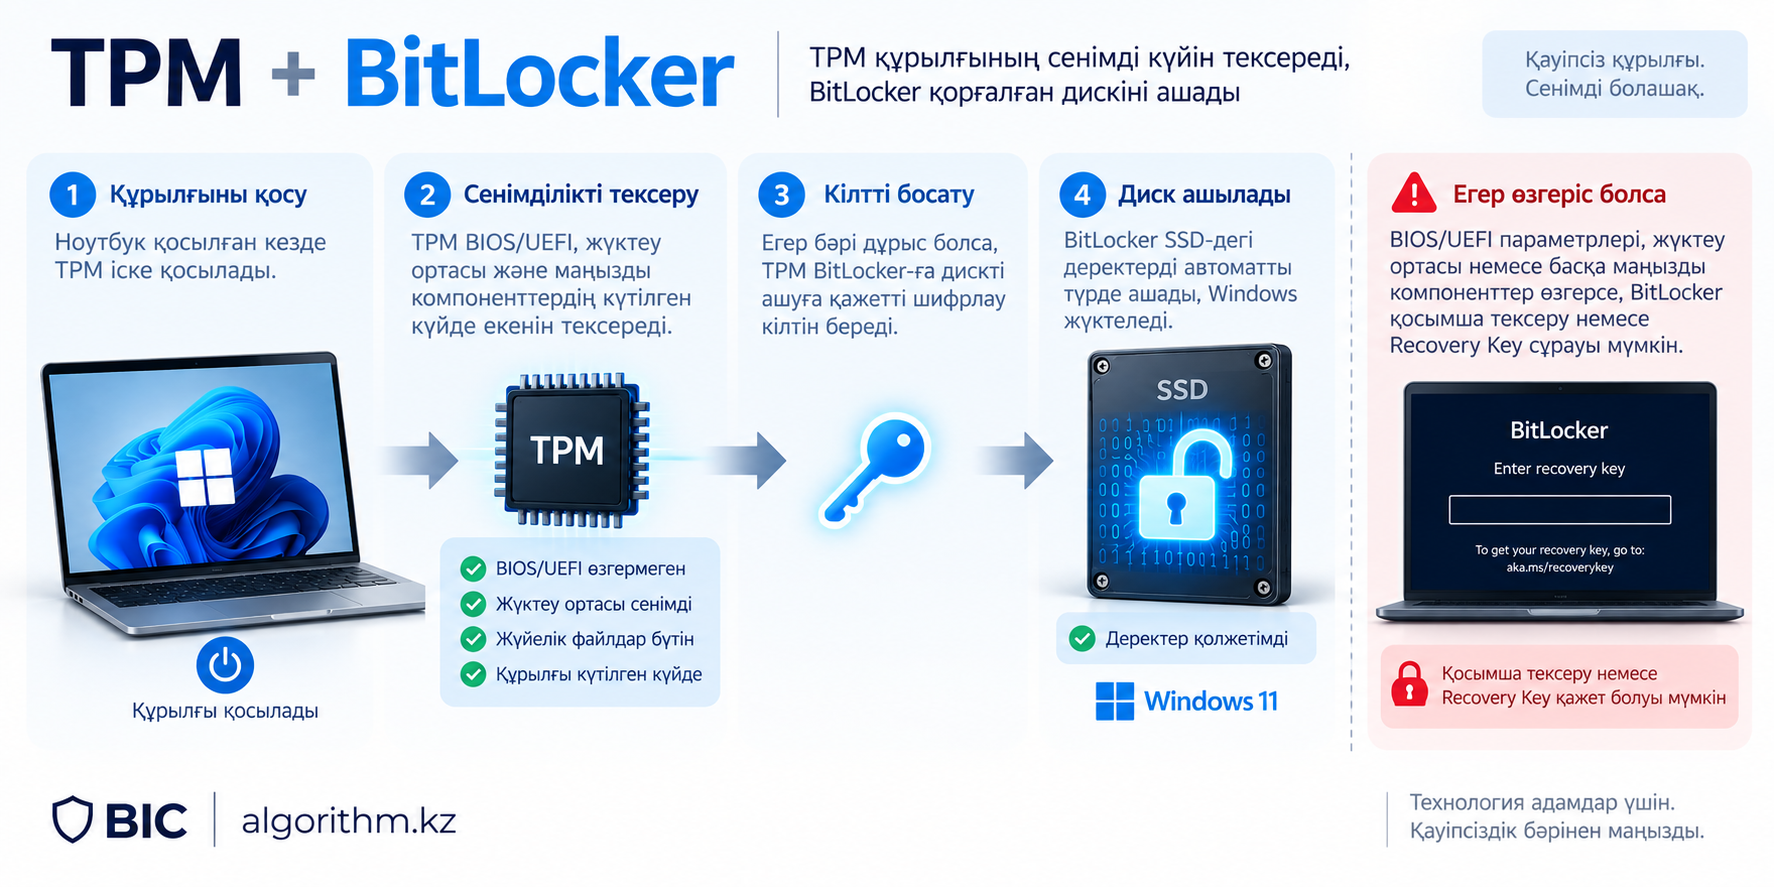
Қалыпты жағдайда компьютердің аппараттық және жүктеу ортасы күтілген күйде болған кезде, BitLocker дискіге қолжетімділікті автоматты түрде қамтамасыз ете алады. Сондықтан қызметкер компьютерді әр іске қосқанда жеке шифрлау паролін енгізіп отырмауы мүмкін.
Қызметкер ноутбукты әдеттегідей қосады → Windows іске қосылады → қызметкер өз аккаунтымен жүйеге кіреді. BitLocker күнделікті жұмысты әдетте байқатпай орындайды.
Бірақ BIOS/UEFI параметрлері, жүктеу ортасы немесе басқа маңызды компоненттер өзгерсе, BitLocker қосымша тексеру немесе Recovery Key сұрауы мүмкін.
Recovery Key — ең маңызды бөлік
BitLocker қолданғанда ең маңызды нәрселердің бірі — Recovery Key. Бұл — шифрланған дискке қайта қол жеткізуге мүмкіндік беретін арнайы қалпына келтіру кілті.
Егер BitLocker Recovery Key сұраса және компанияда сол кілттің дұрыс сақталған көшірмесі болмаса, дискіні қалпына келтіру өте қиын немесе мүмкін болмай қалуы мүмкін.
Сондықтан BitLocker-ді «қосып қойдым — болды» деп қарауға болмайды. Шифрлауды басқару және Recovery Key-ді дұрыс сақтау бір-бірінен бөлінбейтін міндеттер.
Recovery Key қайда сақталуы мүмкін?
| Орналасуы | Компания үшін маңызы |
|---|---|
| Microsoft Entra ID | Компания құрылғыларын орталықтан басқару кезінде ыңғайлы |
| Active Directory | Домендік ортада ұйымның саясаттарына сәйкес сақтауға болады |
| Қауіпсіз әкімшілік сақтау орны | Кіші инфрақұрылымда арнайы бақылаумен сақталуы мүмкін |
| Қызметкердің жеке жазбасы | Компания үшін жалғыз негізгі сақтау тәсілі ретінде дұрыс емес |
Әр корпоративтік компьютер үшін BitLocker Recovery Key қайда сақталғаны және IT әкімшісі оған қалай қол жеткізетіні алдын ала анықталуы керек.
Ноутбук жоғалса не болады?
Ең түсінікті сценарий — қызметкердің корпоративтік ноутбугы жоғалды.
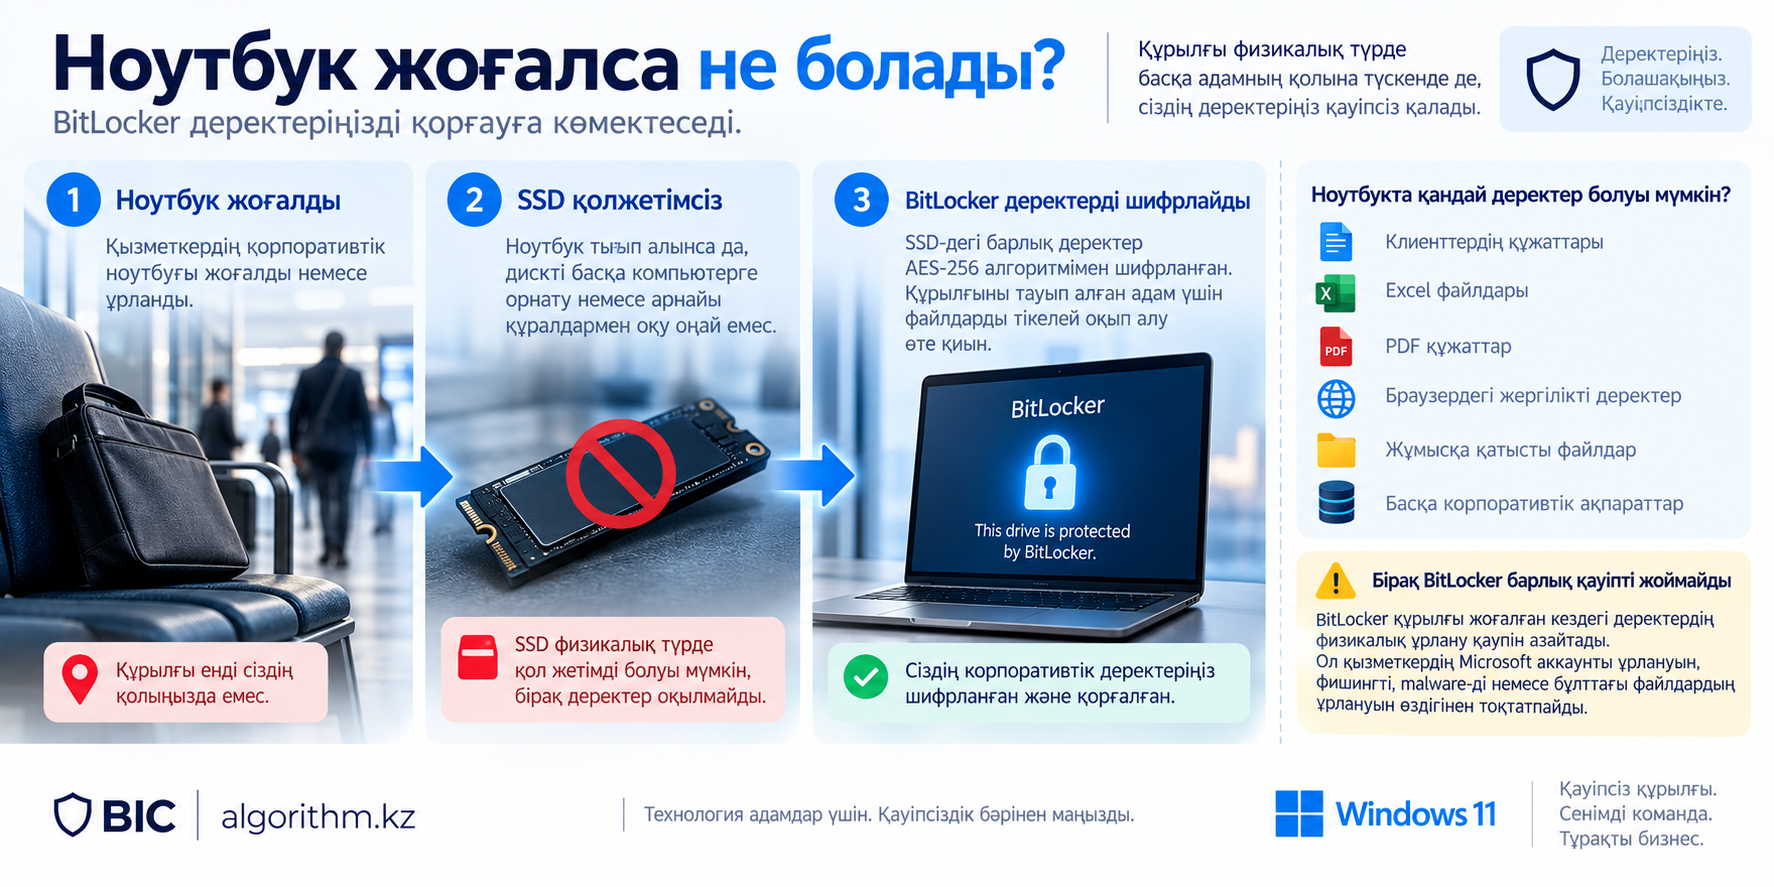
Егер ноутбуктың дискісі BitLocker арқылы шифрланған болса, құрылғыны тауып алған адам үшін дискідегі корпоративтік құжаттарды тікелей оқып алу әлдеқайда қиын болады.
Мысалы, ноутбукта:
- клиенттердің құжаттары;
- Excel файлдары;
- PDF құжаттар;
- браузердегі жергілікті деректер;
- жұмысқа қатысты файлдар;
- басқа корпоративтік ақпараттар
сақталуы мүмкін.
BitLocker құрылғы жоғалған кездегі деректердің физикалық ұрлану қаупін азайтады. Ол қызметкердің Microsoft аккаунты ұрлануын, фишингті, malware-ді немесе бұлттағы файлдардың ұрлануын өздігінен тоқтатпайды.
Компания үшін BitLocker неге маңызды?
Шағын компанияда «бізде құпия мемлекеттік ақпарат жоқ» деген ой болуы мүмкін. Бірақ кез келген бизнесте жоғалуы қажет емес ақпарат бар.
| Ақпарат | Қауіп |
|---|---|
| Клиенттердің құжаттары | Құпия ақпараттың таралуы |
| Коммерциялық ұсыныстар | Бәсекелестерге немесе бөтен адамдарға өтуі |
| Қаржылық құжаттар | Компанияның ішкі ақпаратын ашуы |
| Қызметкерлердің файлдары | Жеке немесе қызметтік ақпараттың таралуы |
| VPN және жұмыс конфигурациялары | Инфрақұрылымға шабуыл жасауға қосымша мүмкіндік |
Сондықтан BitLocker әсіресе ноутбуктар үшін пайдалы. Себебі ноутбук жұмыс үстеліндегі компьютерге қарағанда физикалық жоғалуға немесе ұрлануға көбірек бейім.
Компания қызметкеріне берілген Windows 11 ноутбукта диск шифрлауы әдепкі қауіпсіздік шараларының бірі ретінде қарастырылуы керек.
BitLocker-ді қалай дұрыс басқару керек?
Бірнеше компьютер бар компанияда әр қызметкердің компьютеріне BitLocker-ді қолмен қосып, Recovery Key-ді жеке файлдарға сақтап қою ұзақ мерзімді перспективада қолайсыз.
Компания өскен сайын негізгі сұрақ: «BitLocker қосылған ба?» емес, «Барлық құрылғыда BitLocker күйін қалай бақылаймыз?» болады.
IT әкімшісі бақылауы тиіс негізгі нәрселер
- Қай компьютерде BitLocker қосылған?
- Қай диск шифрланған?
- Recovery Key қайда сақталған?
- Қай құрылғыда қате немесе ерекше жағдай бар?
- Құрылғы компанияның басқару жүйесіне тіркелген бе?
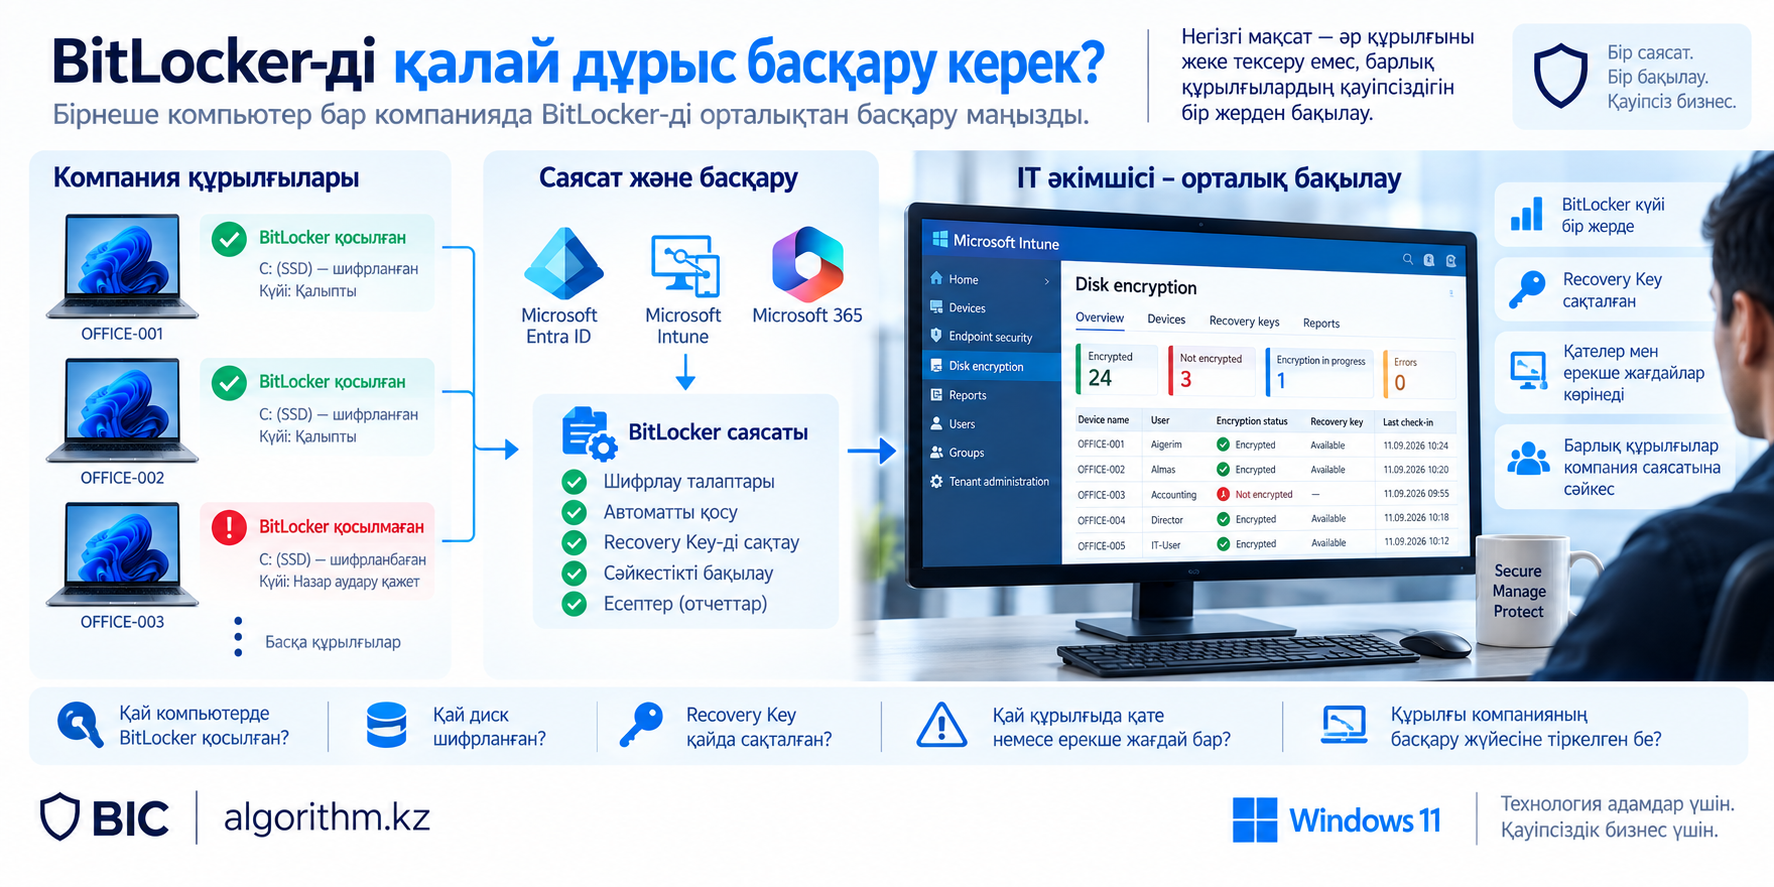
Егер компанияда Microsoft 365, Microsoft Entra ID немесе құрылғыларды басқару жүйелері қолданылса, BitLocker-ді орталық саясаттар арқылы басқару мүмкіндіктерін қарастырған дұрыс.
IT маманы «әр компьютерді жеке тексеріп жүретін» тәсілден гөрі, барлық корпоративтік құрылғыларға ортақ қауіпсіздік саясатын қалыптастырғаны дұрыс.
Шағын компания үшін практикалық тәсіл
10–50 компьютері бар шағын компанияға бірден күрделі корпоративтік архитектура қажет болмауы мүмкін. Бірақ негізгі тәртіпті басынан дұрыс құрған жөн.
| Қадам | Не істеу керек? |
|---|---|
| 1 | Корпоративтік Windows 11 құрылғыларында BitLocker қолданыла ма — анықтау |
| 2 | TPM және құрылғының BitLocker-мен үйлесімділігін тексеру |
| 3 | Recovery Key-ді орталық және қауіпсіз жерде сақтау |
| 4 | Құрылғы жоғалған жағдайда әрекет ету тәртібін белгілеу |
| 5 | Құрылғылардың BitLocker күйін тұрақты бақылау |
| 6 | BitLocker-ді басқа қауіпсіздік шараларымен бірге қолдану |
BitLocker — бір ғана қорғаныс қабаты
Қауіпсіз компьютер тек шифрланған компьютер емес. Дұрыс қорғаныс бірнеше қабаттан тұрады:
- BitLocker — дискідегі деректерді қорғау;
- Windows Defender — зиянды бағдарламалардан қорғаныс;
- Windows Update — осалдықтарды азайту;
- Standard User — артық әкімшілік құқықтарды шектеу;
- MFA — аккаунттарды қосымша қорғау;
- Backup — деректер жоғалған жағдайда қалпына келтіру;
- IT monitoring — құрылғылардың жағдайын бақылау.
BitLocker-дің басты пайдасы — компьютер жоғалған немесе дискі физикалық түрде бөтен адамның қолына түскен жағдайда корпоративтік деректерді қорғау. Бірақ оны қосумен жұмыс аяқталмайды: Recovery Key-ді дұрыс сақтау және құрылғыларды басқару дәл сондай маңызды.
Компания компьютерлері қорғалған ба?
Компаниядағы Windows 11 компьютерлерінің қайсысында BitLocker қосылғанын, Recovery Key-лердің қайда сақталғанын және құрылғылардың қауіпсіздік күйін тексеру — қарапайым, бірақ маңызды IT бақылауы.
IT инфрақұрылымды дұрыс басқару — тек компьютер істеп тұруын қамтамасыз ету емес, компания деректерін де қорғау.