Тұрақсыз желі (Нестабильная сеть)
Бір интернетке бүкіл офис қосылған. Бұл дұрыс па?
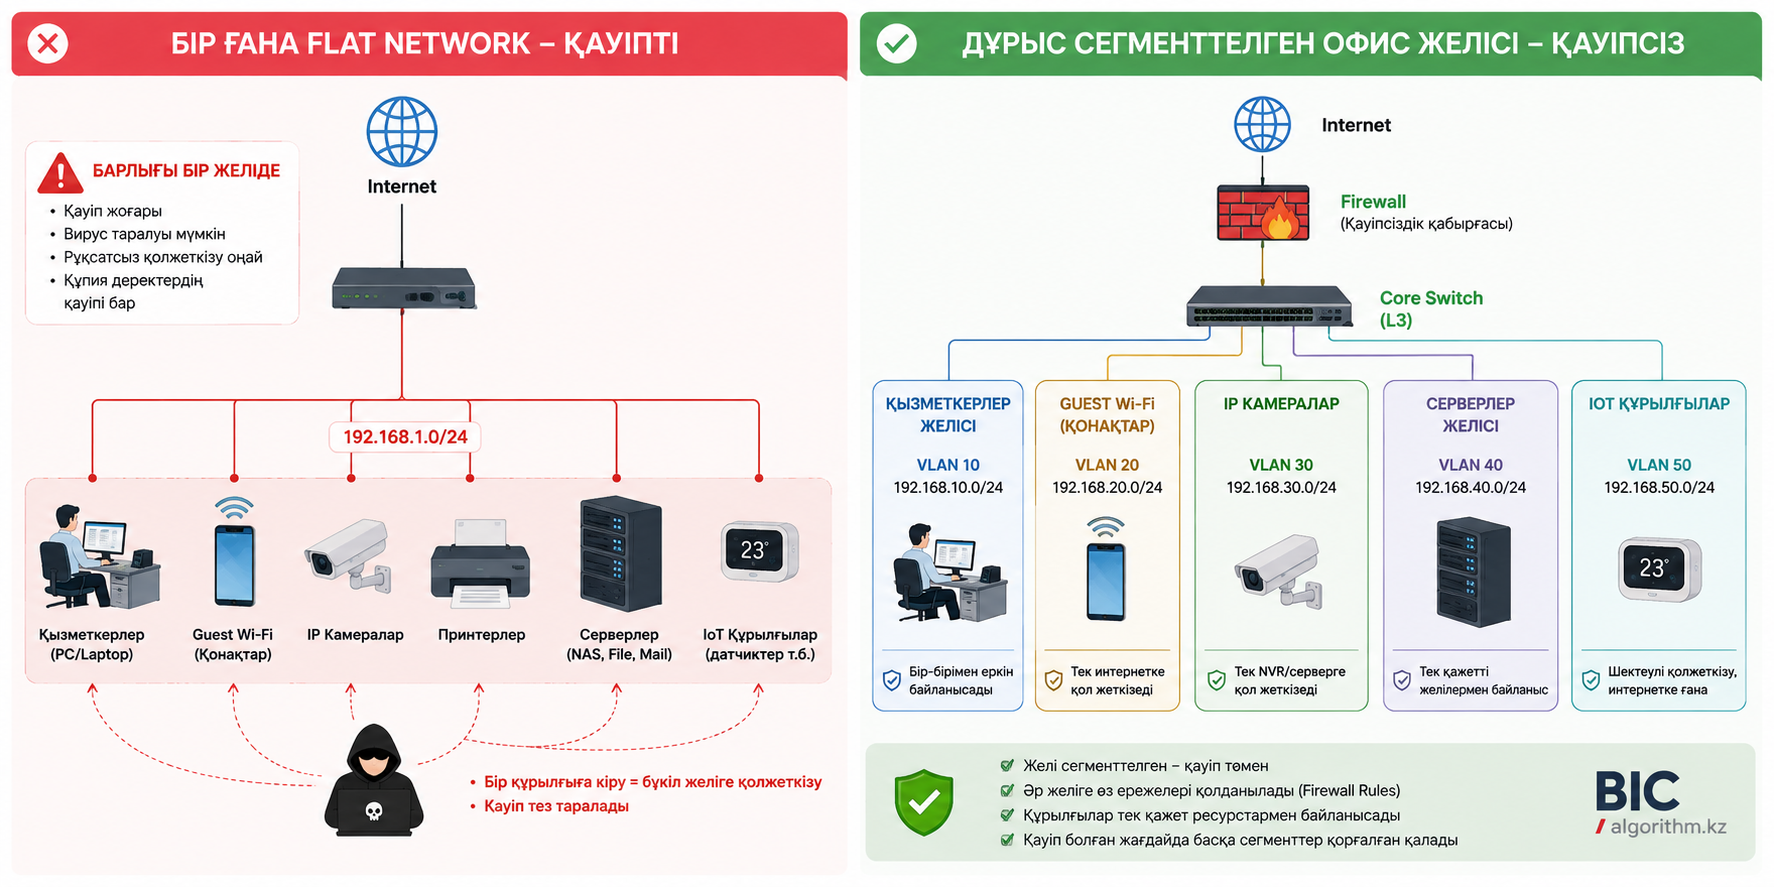
Көптеген шағын компанияларда барлық құрылғы бір ғана желіде жұмыс істейді: қызметкерлердің компьютерлері, қонақтардың смартфондары, IP камералар, принтерлер, Wi-Fi access point-тар және басқа IoT құрылғылары — бәрі бір LAN-да. Интернет біреу-ақ болғанымен, ішкі желі міндетті түрде біреу болуы керек деген сөз емес. Дұрыс жобаланған офисте құрылғылардың рөліне қарай желі сегменттерге бөлінеді.
📑 Мақала мазмұны
Бір желіде бәрінің болуы неге проблема?
Мысалы, офисте 30 қызметкер бар делік. Олардың компьютерлері мен смартфондарынан бөлек, Wi-Fi арқылы қонақтардың құрылғылары, IP камералар, принтерлер және басқа құрылғылар қосылған. Егер олардың барлығы бір 192.168.1.0/24 сияқты бір желіде болса, желі жұмыс істеуі мүмкін. Бірақ қауіпсіздік тұрғысынан бұл жақсы архитектура емес.
🔴 Flat network
- Барлық құрылғы бір broadcast domain ішінде
- Guest құрылғылары ішкі құрылғыларды көре алады
- Камера желідегі басқа құрылғыларға қажетсіз қол жеткізе алады
- Бір компьютер бұзылса, шабуылдың таралу аймағы кеңейеді
🟢 Сегменттелген желі
- Әр құрылғы тобы өз VLAN-ында орналасады
- Guest желісі корпоративтік желіден оқшауланады
- Камераларға тек қажетті серверлерге рұқсат беріледі
- Firewall арқылы сегменттер арасындағы трафик бақыланады
Мәселе тек қауіпсіздікте емес
Сегментация желіні басқаруды да жеңілдетеді. Мысалы, камералардан келетін трафикті, қонақтардың интернет қолдануын немесе корпоративтік компьютерлерді бөлек бақылауға болады.
VLAN — офисті логикалық түрде бөлу тәсілі
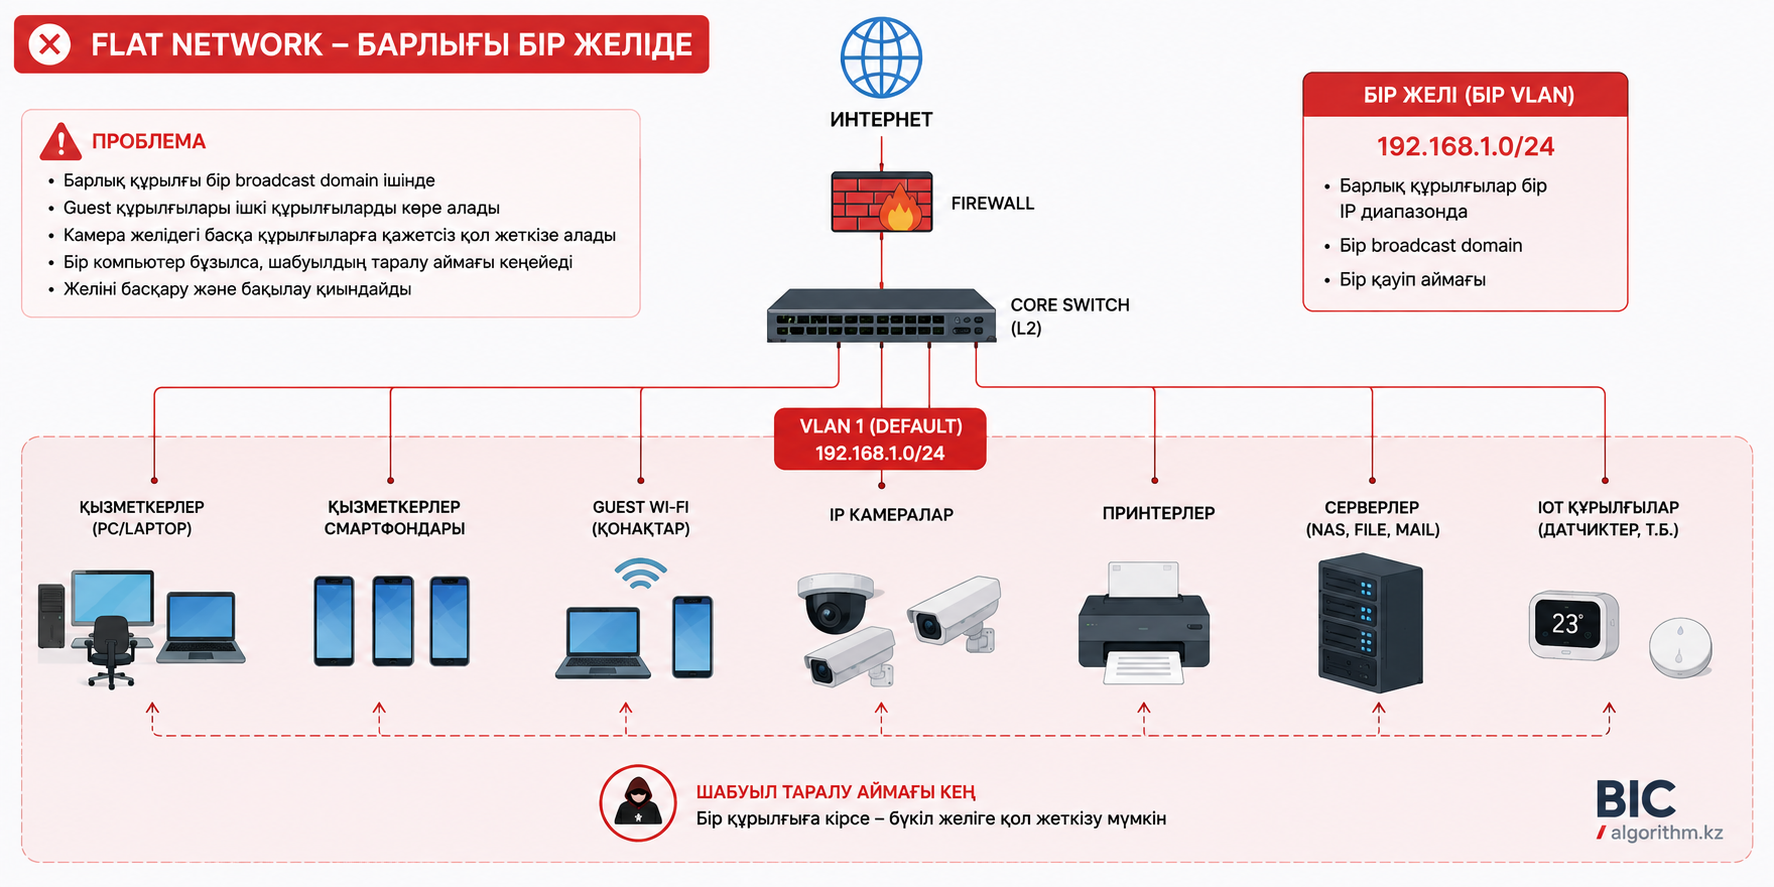
Бір физикалық коммутаторды бірнеше логикалық желіге бөлу үшін VLAN (Virtual Local Area Network) қолданылады. Яғни барлық құрылғылар бір коммутаторға қосылған болуы мүмкін, бірақ олар логикалық тұрғыдан әртүрлі желілерде орналасады.
| VLAN | Мақсаты | Мысал желі |
|---|---|---|
| VLAN 10 | Қызметкерлер компьютерлері | 192.168.10.0/24 |
| VLAN 20 | Guest Wi-Fi | 192.168.20.0/24 |
| VLAN 30 | IP камералар | 192.168.30.0/24 |
| VLAN 40 | Принтерлер / IoT | 192.168.40.0/24 |
| VLAN 50 | Серверлер | 192.168.50.0/24 |
| VLAN 99 | Желілік құрылғыларды басқару | 192.168.99.0/24 |
Бұл жерде маңызды нәрсе: VLAN құрылғыларды автоматты түрде толық қауіпсіз оқшауламайды. VLAN тек логикалық сегменттерді бөледі. Сегменттер бір-бірімен қалай сөйлесетінін Router немесе Firewall арқылы нақты ережелермен басқару қажет.

Қызметкерлер желісі мен Guest Wi-Fi
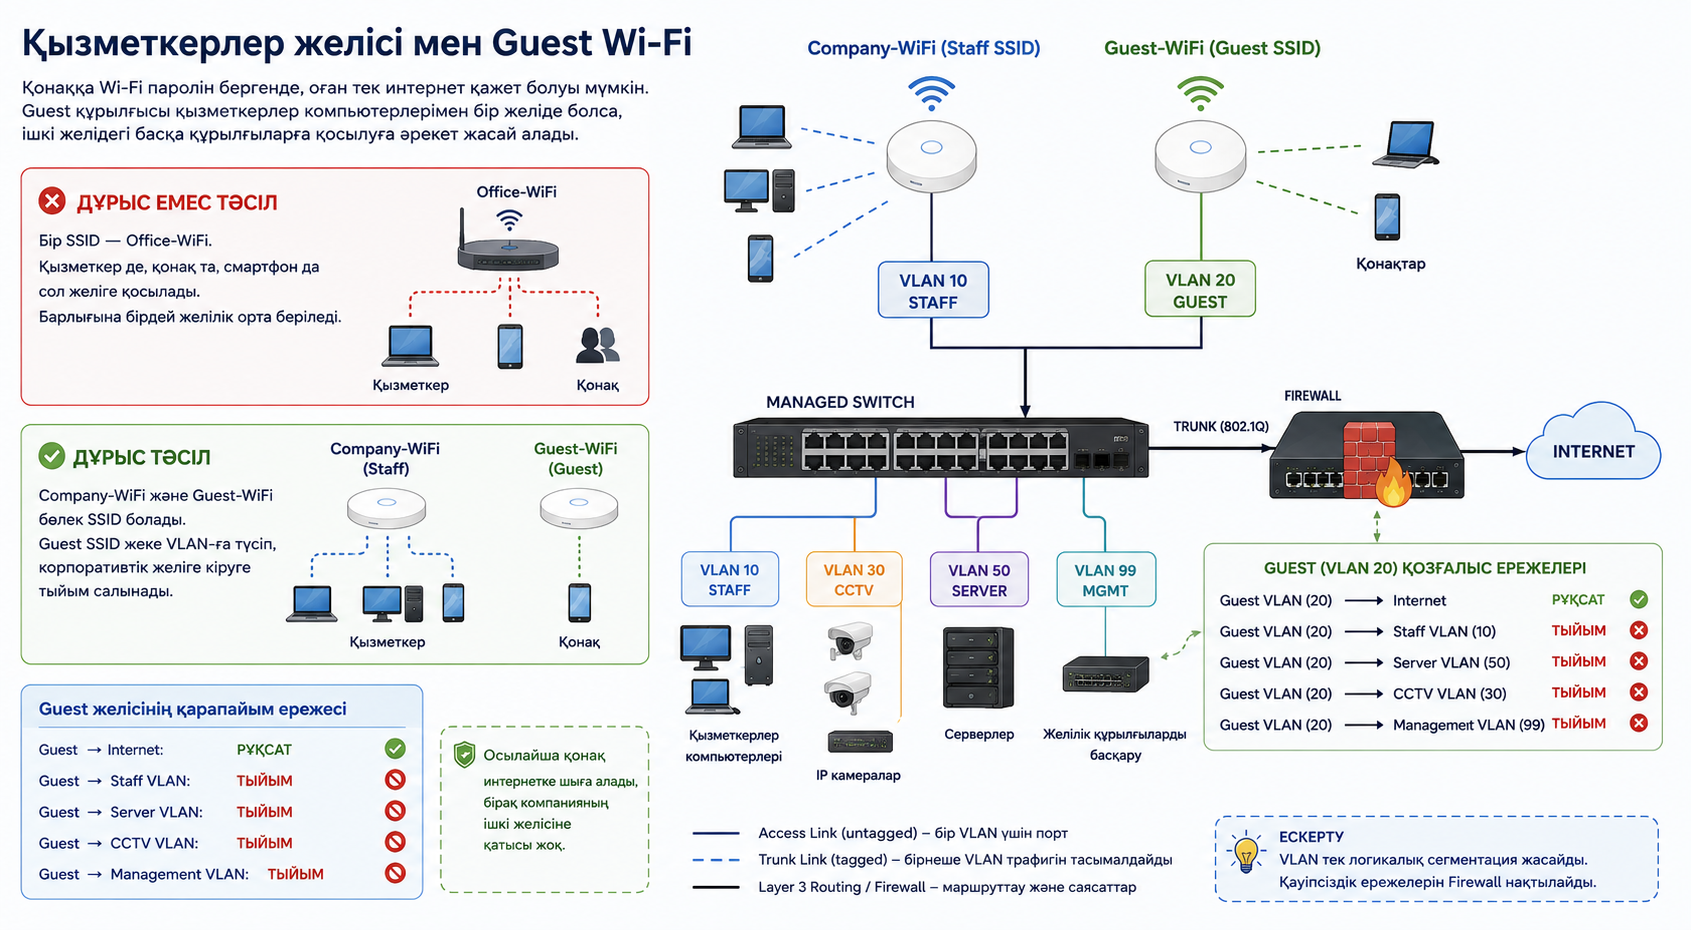
Қонаққа Wi-Fi паролін бергенде, оған тек интернет қажет болуы мүмкін. Бірақ егер Guest құрылғысы қызметкерлер компьютерлерімен бір желіде болса, қонақтың құрылғысы теориялық тұрғыда ішкі желідегі басқа құрылғыларға қосылуға әрекет жасай алады.
🔴 Дұрыс емес тәсіл
Бір SSID — Office-WiFi.
Қызметкер де, қонақ та, смартфон да сол желіге қосылады.
Барлығына бірдей желілік орта беріледі.
🟢 Дұрыс тәсіл
Company-WiFi және Guest-WiFi бөлек SSID болады.
Guest SSID жеке VLAN-ға түсіп, корпоративтік желіге кіруге тыйым салынады.
Guest желісінің қарапайым ережесі
- Guest → Internet: рұқсат
- Guest → Staff VLAN: тыйым
- Guest → Server VLAN: тыйым
- Guest → CCTV VLAN: тыйым
- Guest → Management VLAN: тыйым
Осылайша қонақ интернетке шыға алады, бірақ компанияның ішкі желісіне қатысы жоқ.
Камералар мен IoT құрылғыларын оқшаулау
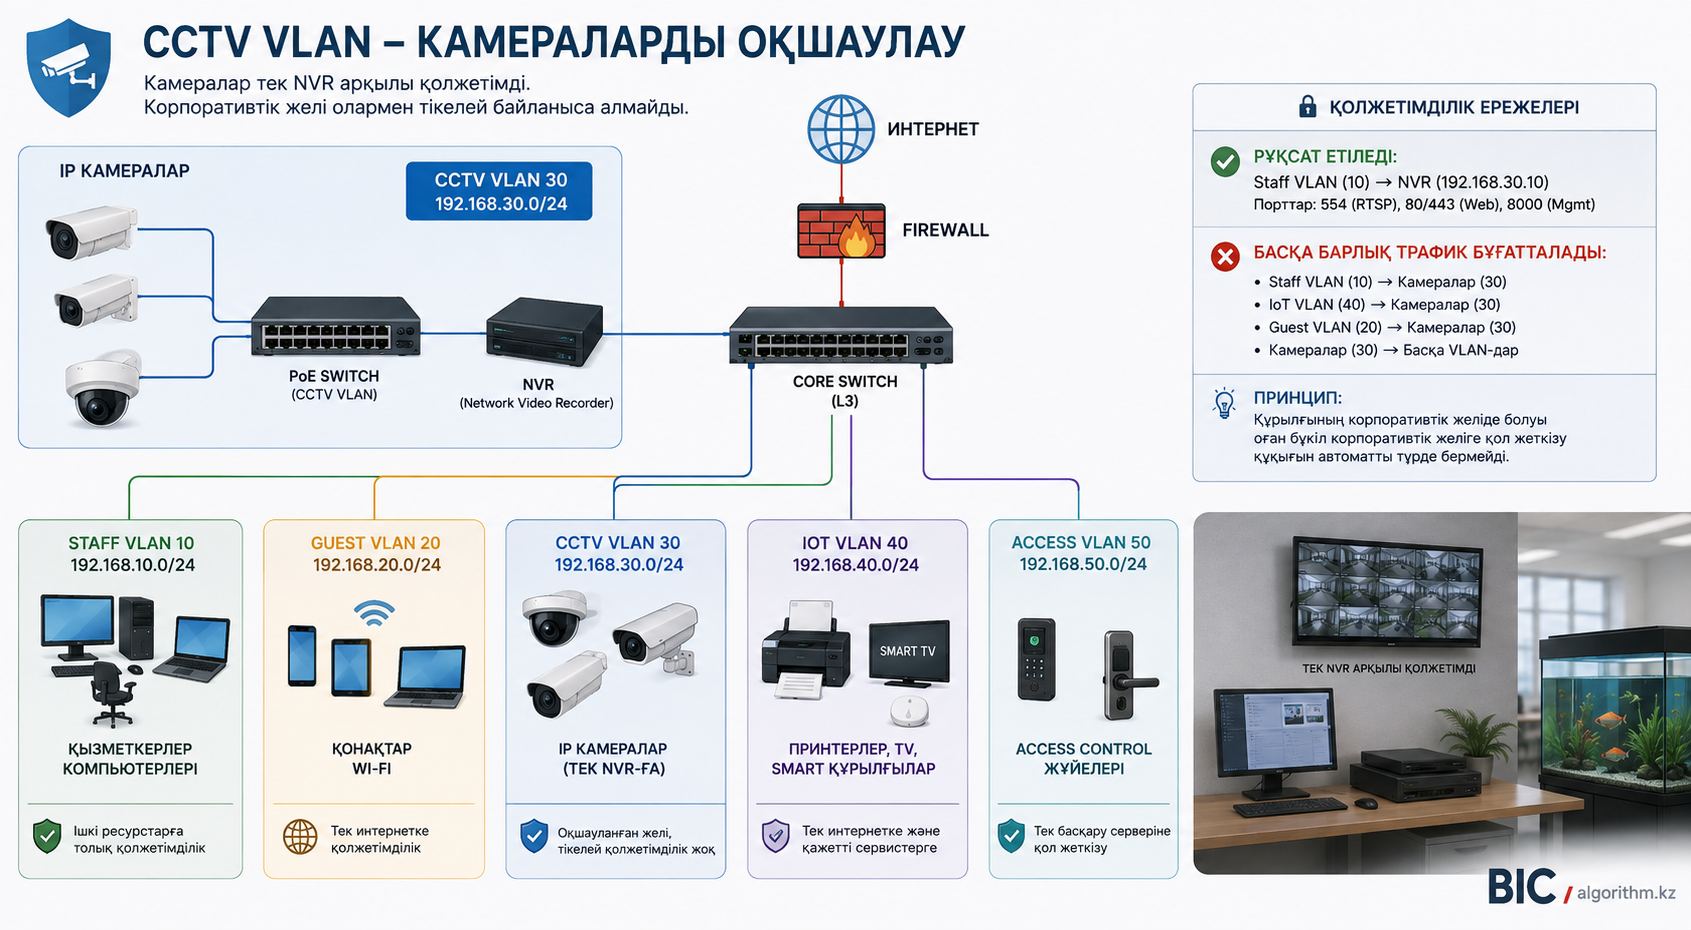
IP камера, smart TV, принтер, access control, IoT сенсорлары сияқты құрылғылар корпоративтік компьютермен бір желіде тұруы міндетті емес. Керісінше, оларды жеке сегментке шығару — қауіпсіз әрі басқаруға ыңғайлы.
📹 CCTV VLAN
Камералар жеке VLAN-да орналасады. Камералардан келетін трафикке тек NVR немесе қажетті басқару жүйесі арқылы рұқсат беріледі.
🖨️ IoT VLAN
Принтер, TV, smart құрылғылар және басқа IoT жабдықтары жеке VLAN-ға орналастырылады. Оларға корпоративтік компьютерлерге еркін қосылуға мүмкіндік берілмейді.
Неге камераны бөлек желіге шығару керек?
Камера — кәдімгі компьютер емес. Оның операциялық жүйесі, firmware-і, web-интерфейсі және желілік қызметтері бар. Сондықтан кез келген IoT құрылғысын «қауіпсіз деп қабылдау» дұрыс емес.
Егер камералардың біреуі бұзылса, шабуылдаушының сол желіден қызметкерлердің компьютерлеріне қарай қозғалу мүмкіндігін шектеу үшін сегментация өте пайдалы.
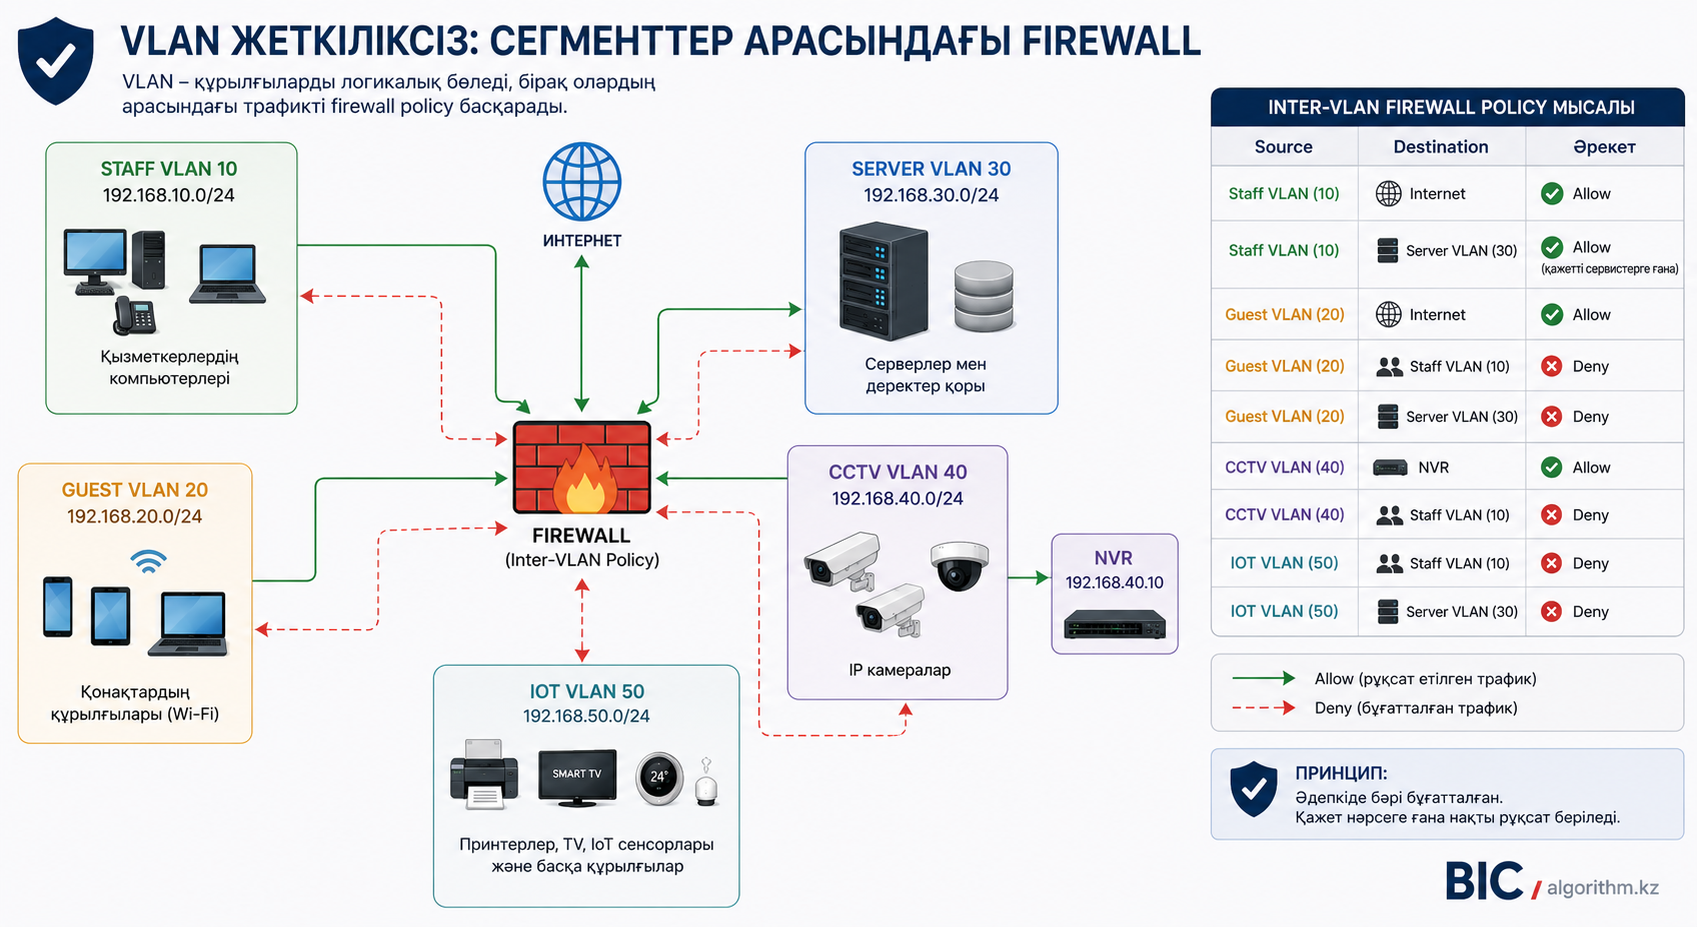
VLAN жеткіліксіз: сегменттер арасындағы Firewall
Кейде «бізде VLAN бар, демек қауіпсізбіз» деген түсінік кездеседі. Бірақ VLAN-дар арасында routing жасалса, бір сегменттен екіншісіне трафик өтуі мүмкін.
Сондықтан enterprise немесе дұрыс жобаланған SMB желісінде inter-VLAN traffic нақты firewall policy арқылы бақыланады.
| Source | Destination | Әрекет |
|---|---|---|
| Staff VLAN | Internet | Allow |
| Staff VLAN | Server VLAN | Allow — қажетті сервистерге ғана |
| Guest VLAN | Internet | Allow |
| Guest VLAN | Staff VLAN | Deny |
| Guest VLAN | Server VLAN | Deny |
| CCTV VLAN | NVR | Allow |
| CCTV VLAN | Staff VLAN | Deny |
| IoT VLAN | Staff VLAN | Deny |
Бұл жерде негізгі принцип өте қарапайым: «бәріне рұқсат беріп, қажет болғанда жабу» емес, «әдепкіде жабық, қажет нәрсеге ғана рұқсат».
Шағын офис үшін қарапайым дұрыс архитектура
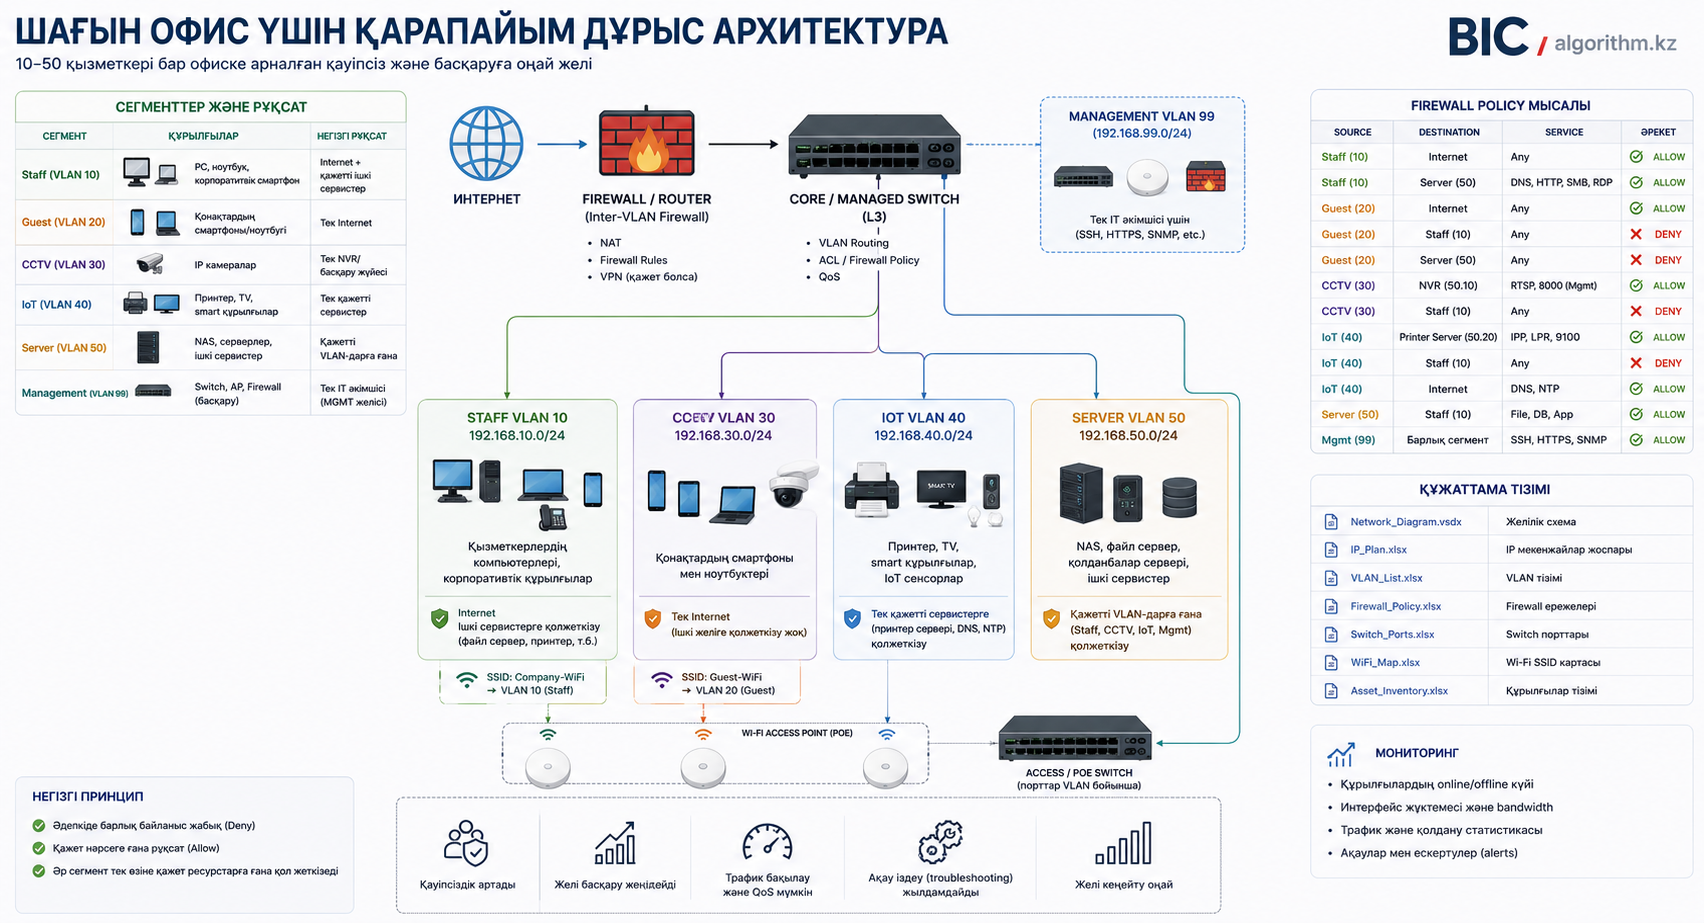
10–50 қызметкері бар шағын немесе орта офиске міндетті түрде өте күрделі архитектура қажет емес. Ең бастысы — желіні құрылғылардың қызметіне қарай логикалық түрде бөлу.
| Сегмент | Құрылғылар | Негізгі рұқсат |
|---|---|---|
| Staff | PC, ноутбук, корпоративтік смартфон | Internet + қажетті ішкі сервистер |
| Guest | Қонақтардың смартфоны/ноутбугі | Тек Internet |
| CCTV | IP камералар | NVR/басқару жүйесі |
| IoT | Принтер, TV, smart құрылғылар | Тек қажетті сервистер |
| Server | NAS, серверлер, ішкі сервистер | Қажетті VLAN-дарға ғана |
| Management | Switch, AP, Firewall | Тек IT әкімшісі |
Жалпы схема
Internet → Firewall/Router → Managed Switch → VLAN → құрылғылар
Wi-Fi қолданылса, SSID-лер де VLAN-дарға байланыстырылады:
мысалы, Company-WiFi → Staff VLAN,
Guest-WiFi → Guest VLAN.
Мониторинг және құжаттама
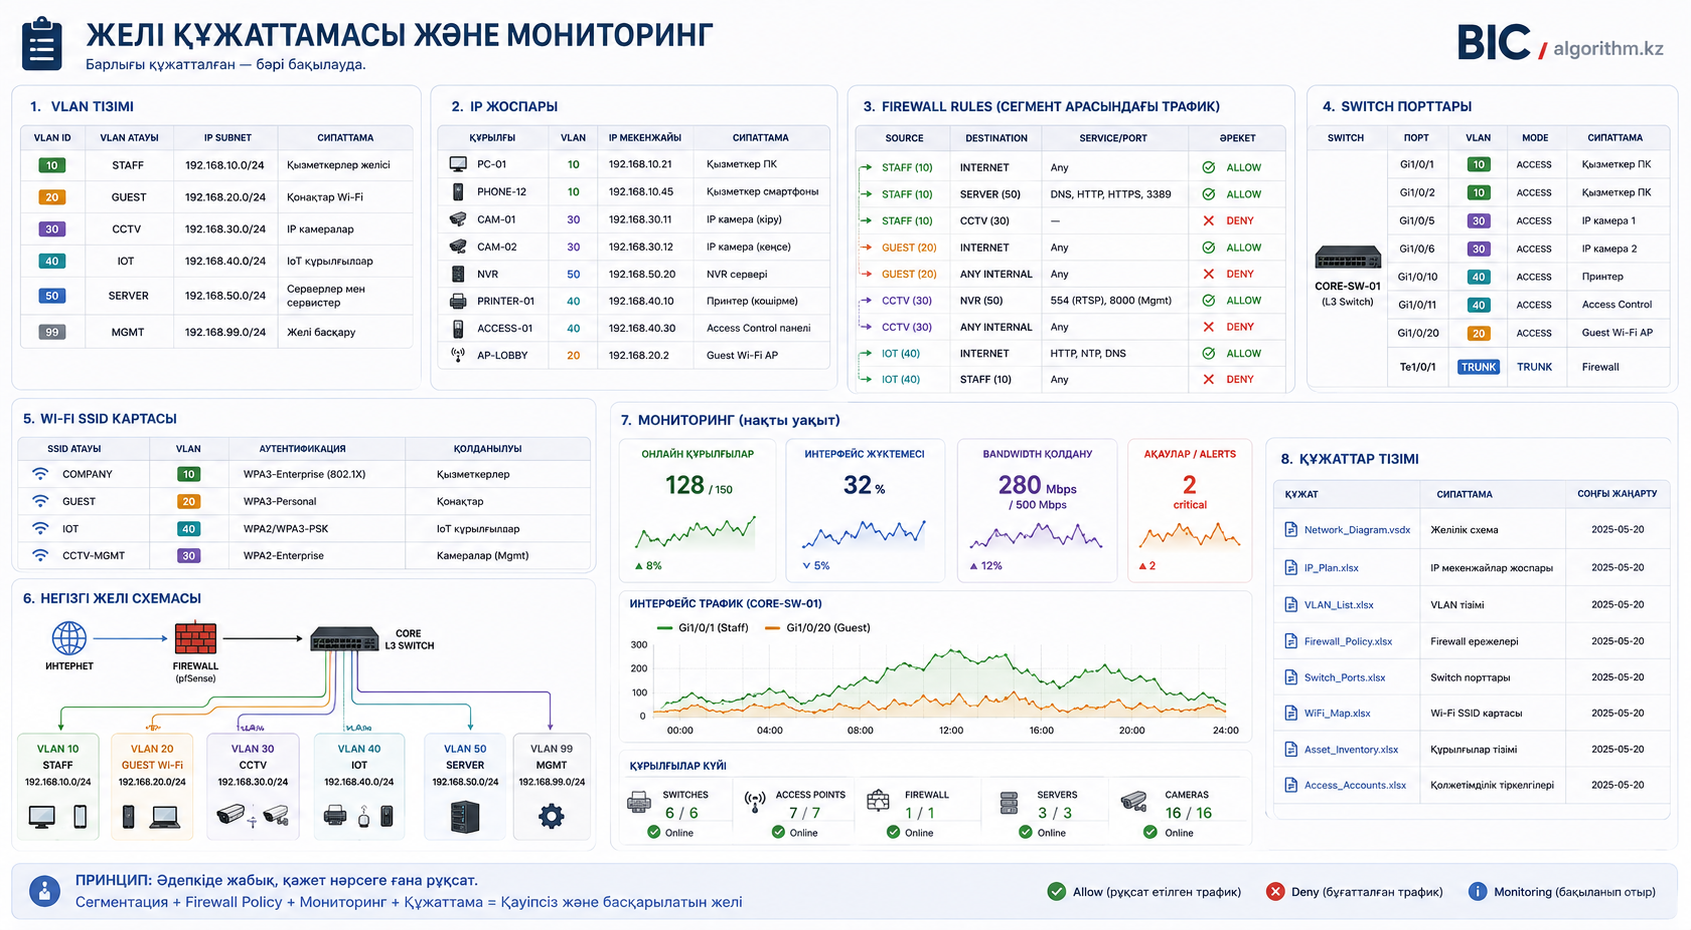
Желіні бір рет бөліп қою жеткіліксіз. IT маманы кейін қандай VLAN не үшін құрылғанын, қандай құрылғы қай сегментте орналасқанын және Firewall арқылы қандай трафикке рұқсат берілгенін түсінуі керек.
- VLAN тізімі — VLAN ID, атауы және IP subnet
- IP жоспары — қандай құрылғы қандай желіде орналасқан
- Firewall rules — сегменттер арасында қандай байланыс бар
- Switch порттары — қай порт қай VLAN-ға тиесілі
- Wi-Fi SSID картасы — әр SSID қай VLAN-ға түседі
- Network diagram — негізгі желілік архитектураның схемасы
📊 Мониторинг
Құрылғылардың online/offline күйін, интерфейс жүктемесін, bandwidth қолдануын және ақауларды орталықтан бақылауға болады.
📋 Құжаттама
Желінің схемасы мен IP/VLAN жоспары сақталса, жаңа құрылғы қосу, troubleshooting және кейінгі модернизация әлдеқайда жеңілдейді.
Қорытындылай айтқанда, бір интернеттің болуы — проблема емес. Мәселе — барлық құрылғыны бір ғана ішкі желіге орналастыруда. Бір ISP байланысы мен бір firewall арқылы бүкіл офис интернетке шыға алады, бірақ ішкі желі қызметкерлер, қонақтар, камералар, IoT, серверлер және басқару құрылғылары бойынша сегменттелуі керек.
Дұрыс желіде негізгі принцип: әр құрылғы тек өзіне қажет ресурстарға ғана қол жеткізеді. Бұл қауіпсіздікті арттырып қана қоймай, желіні басқаруды, мониторингті және troubleshooting процесін де жеңілдетеді.
Сіздің офис желіңізде барлық құрылғы бір желіде ме?
Біз офис желісінің архитектурасын талдап, VLAN сегментациясын, Guest Wi-Fi оқшаулауын, CCTV/IoT желілерін, Firewall ережелерін және басқару желісін ескере отырып, қауіпсіз әрі басқаруға ыңғайлы желілік архитектура жобалай аламыз.