Жұмыстан кеткен қызметкер аккаунты хакерлер үшін осалдық
Қызметкер жұмыстан кеткенде не істеу керек?
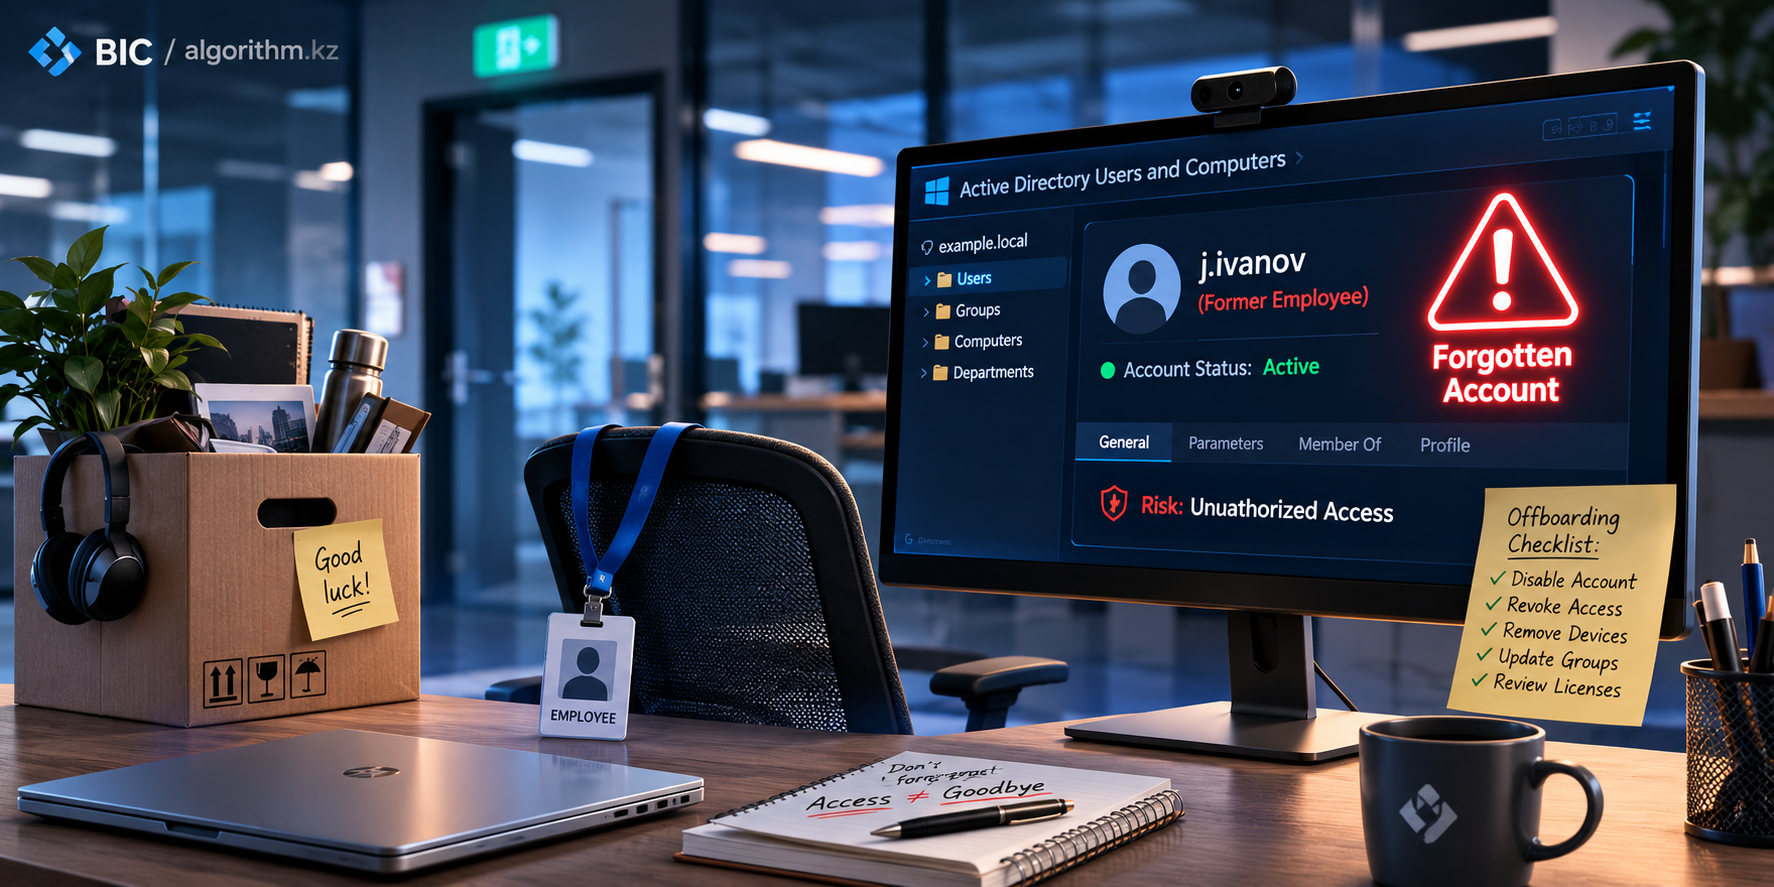
Жаңа қызметкерді жұмысқа алғанда компаниялар көбіне мұқият дайындалады — құжат, техника, тіркелгілер (account) бәрі алдын ала жоспарланады. Бірақ қызметкер кеткен кезде дәл сондай мұқияттылық жиі ұмытылады. Ал «Active Directory» мақаласында көрсетілгендей, кеткен қызметкердің «қосулы» қалған аккаунты — компанияның ашық тұрған есігі. Бұл мақалада IT тұрғысынан оффбординг (offboarding) процесін толық, ретті түрде көрсетеміз.
Offboarding (оффбординг) — бұл қызметкердің компаниядан жұмыстан шығу немесе келісімшартты тоқтату процесі. Ол қызметкерді жұмысқа қабылдау және бейімдеу (onboarding) процесінің кері нұсқасы болып табылады.
📑 Мақала мазмұны
Неге оффбординг маңызды
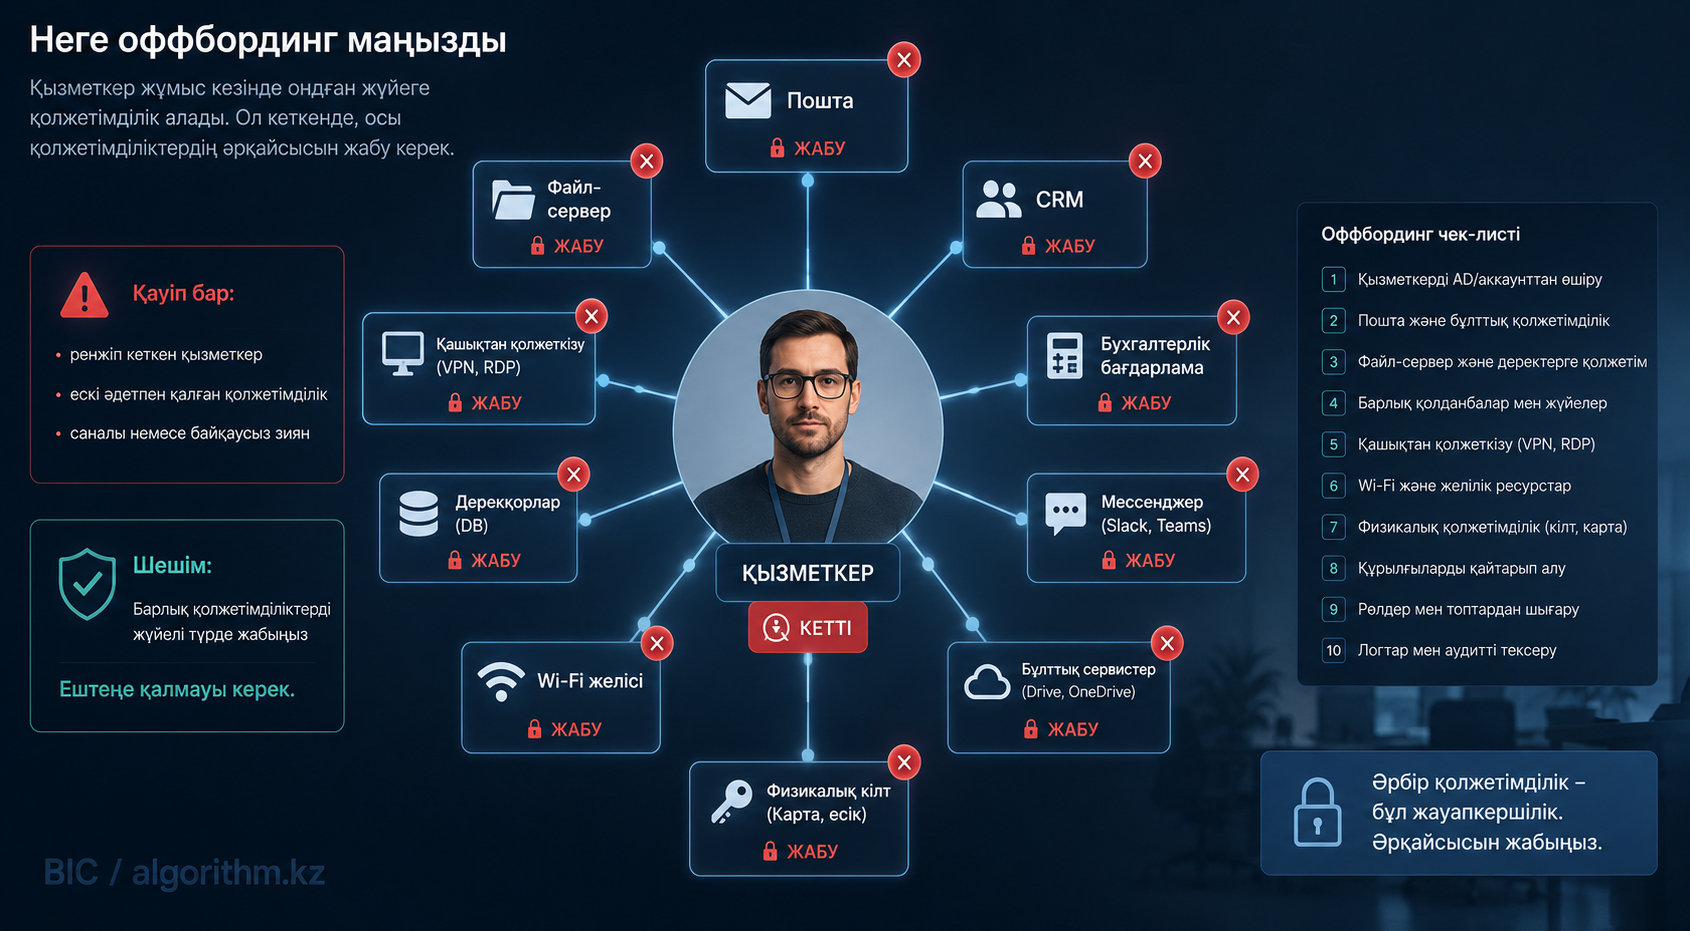
Қызметкер жұмыс кезінде ондаған жүйеге қолжетімділік алады: пошта, файл-сервер, CRM, бухгалтерлік бағдарлама, Wi-Fi, кейде физикалық ғимарат кілті. Ол кеткенде, осы қолжетімділіктердің әрқайсысын жабу керек — тек «негізгі» аккаунтты емес.
«Хакерлер қызметкерді шабуылдайды» мақаласында сыртқы шабуылшыларды талқыладық. Бірақ ішкі қауіп те бар: ренжіп кеткен, немесе жай ғана «ескі әдетпен» әлі де қолжетімді қалған бұрынғы қызметкер компанияға саналы немесе байқаусыз зиян келтіруі мүмкін.
Дұрыс жасалмаса, нақты не тәуекел
🔴 Жиі кездесетін жағдайлар
- Пошта аккаунты әлі белсенді — кеткен адам хат-хабарды әлі оқи алады
- Ортақ парольдер (Wi-Fi, кейбір сервистер) өзгертілмейді
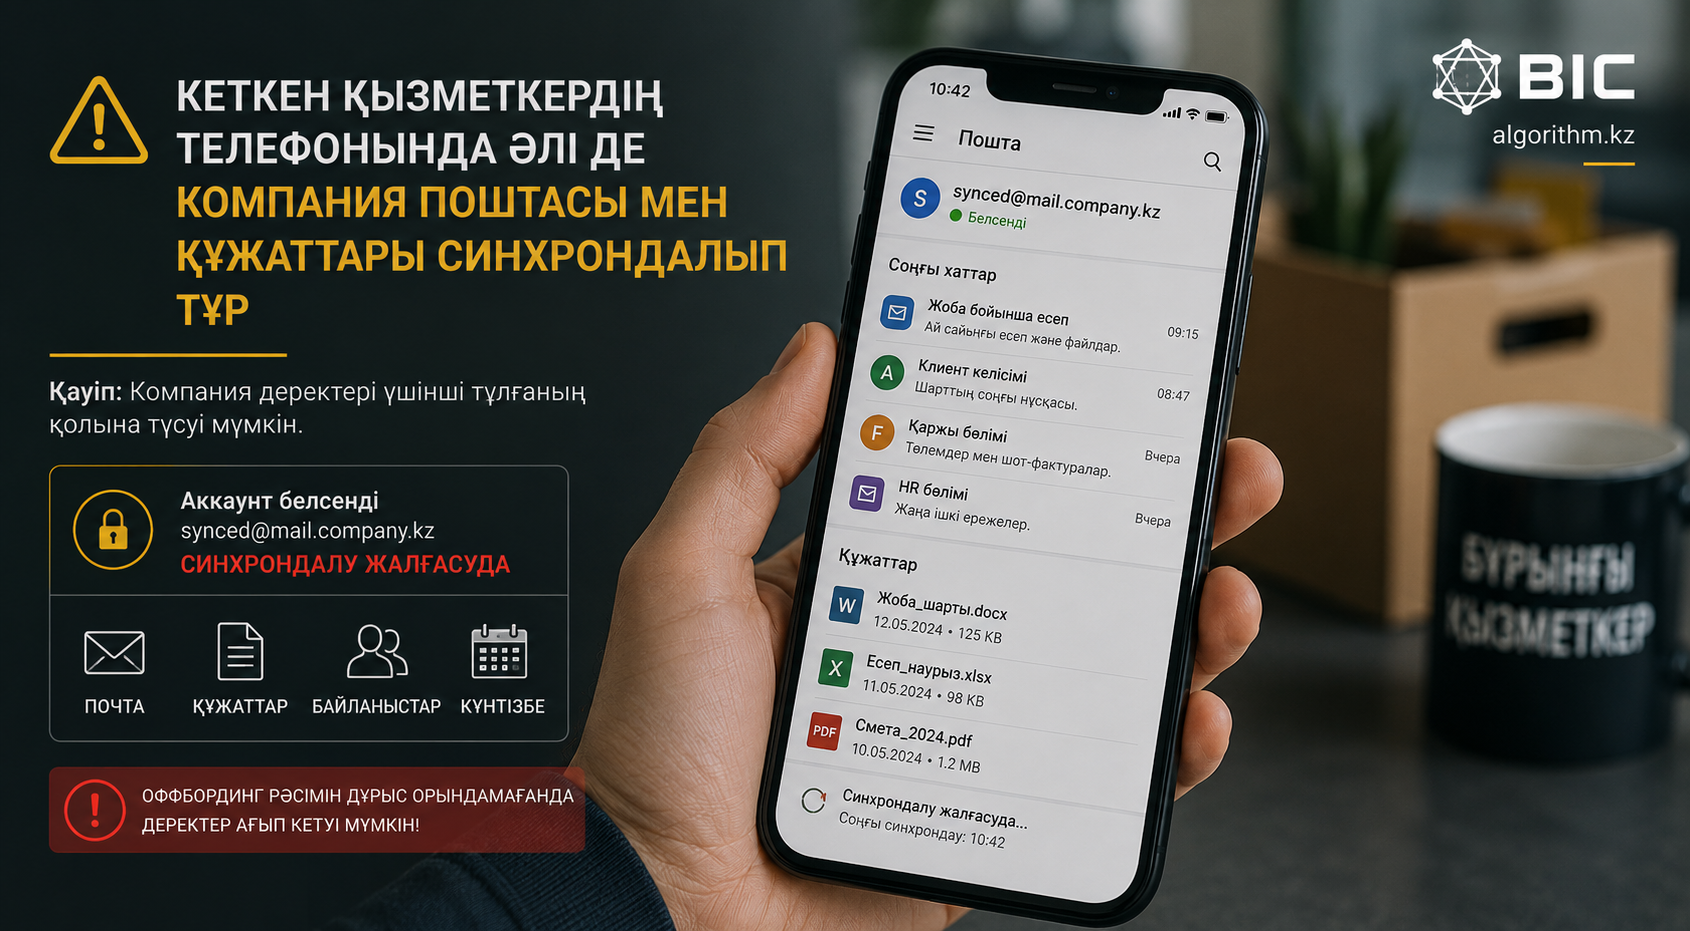
- Бұрынғы қызметкердің телефонында компания поштасы, құжаттары әлі синхрондалып тұр
- CRM/1С аккаунты өшірілмей, деректерге кіру мүмкіндігі қалады
- Компания берген ноутбук/телефон қайтарылмайды немесе деректері тазаланбайды
🟢 Дұрыс оффбордингте
- Барлық аккаунт бір мезгілде, жоспарлы түрде өшіріледі/бұғатталады
- Ортақ қолданылған құпиясөздер ауыстырылады
- Жеке құрылғыдағы компания деректері қашықтан өшіріледі (егер техникалық мүмкіндік болса)
- Жабдық қайтарылып, тексеріліп, деректері тазаланады
- Барлық қадам құжатталып, тексеріледі
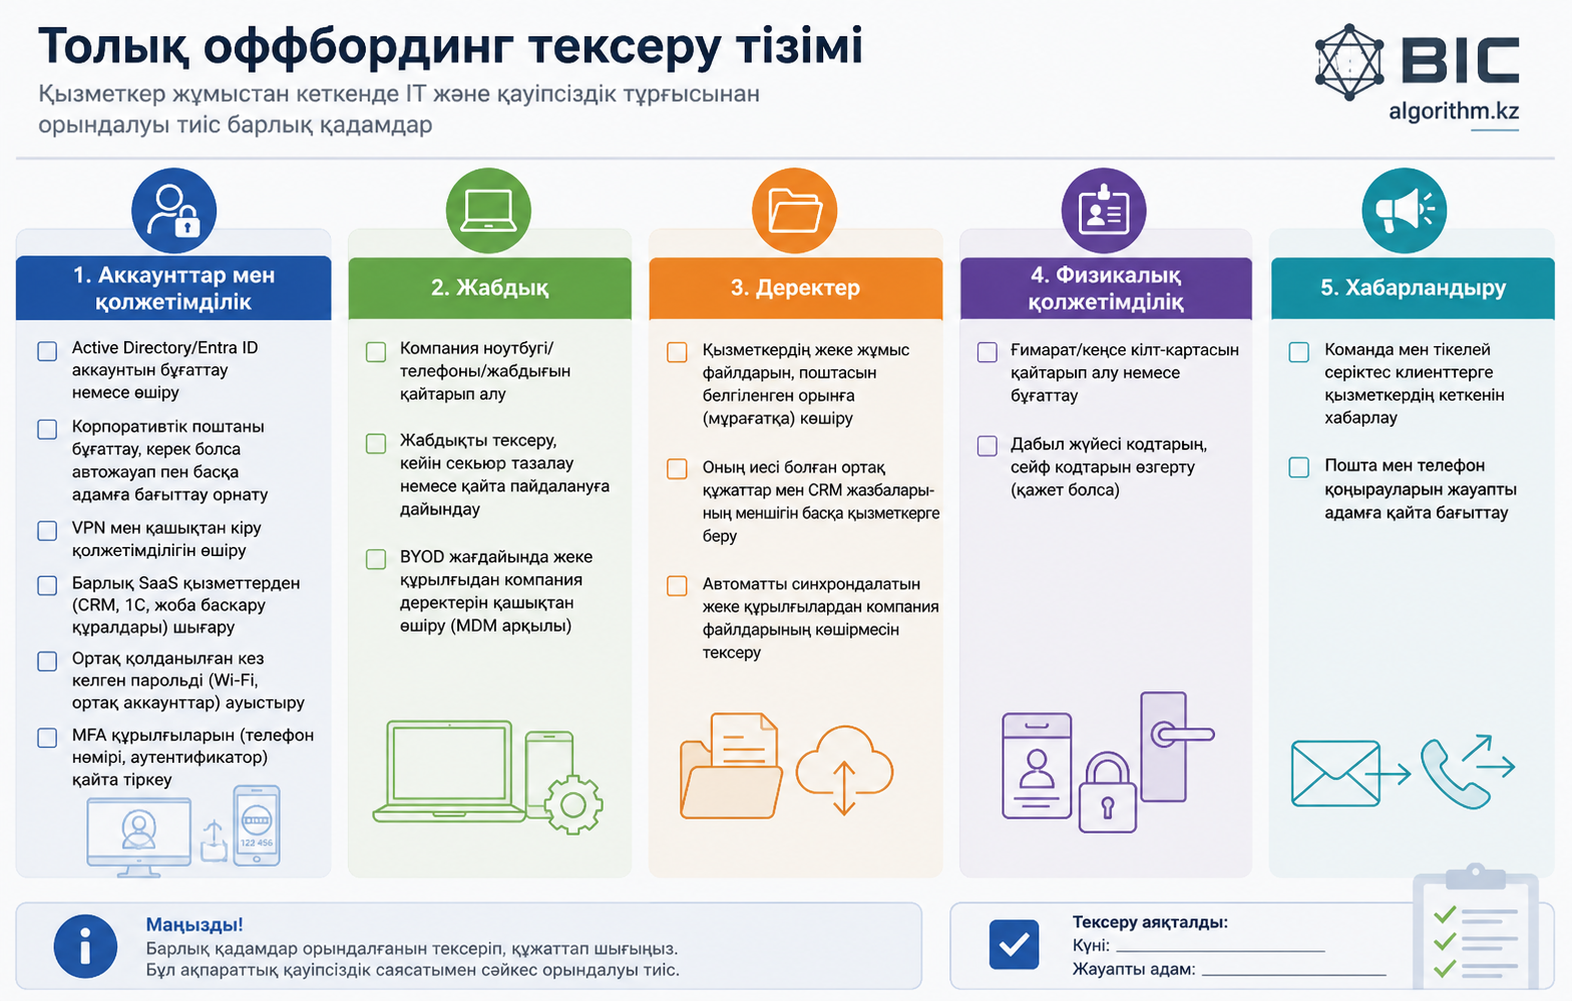
Толық оффбординг тексеру тізімі
🔑 Аккаунттар мен қолжетімділік
💻 Жабдық
📁 Деректер
🏢 Физикалық қолжетімділік
📢 Хабарландыру
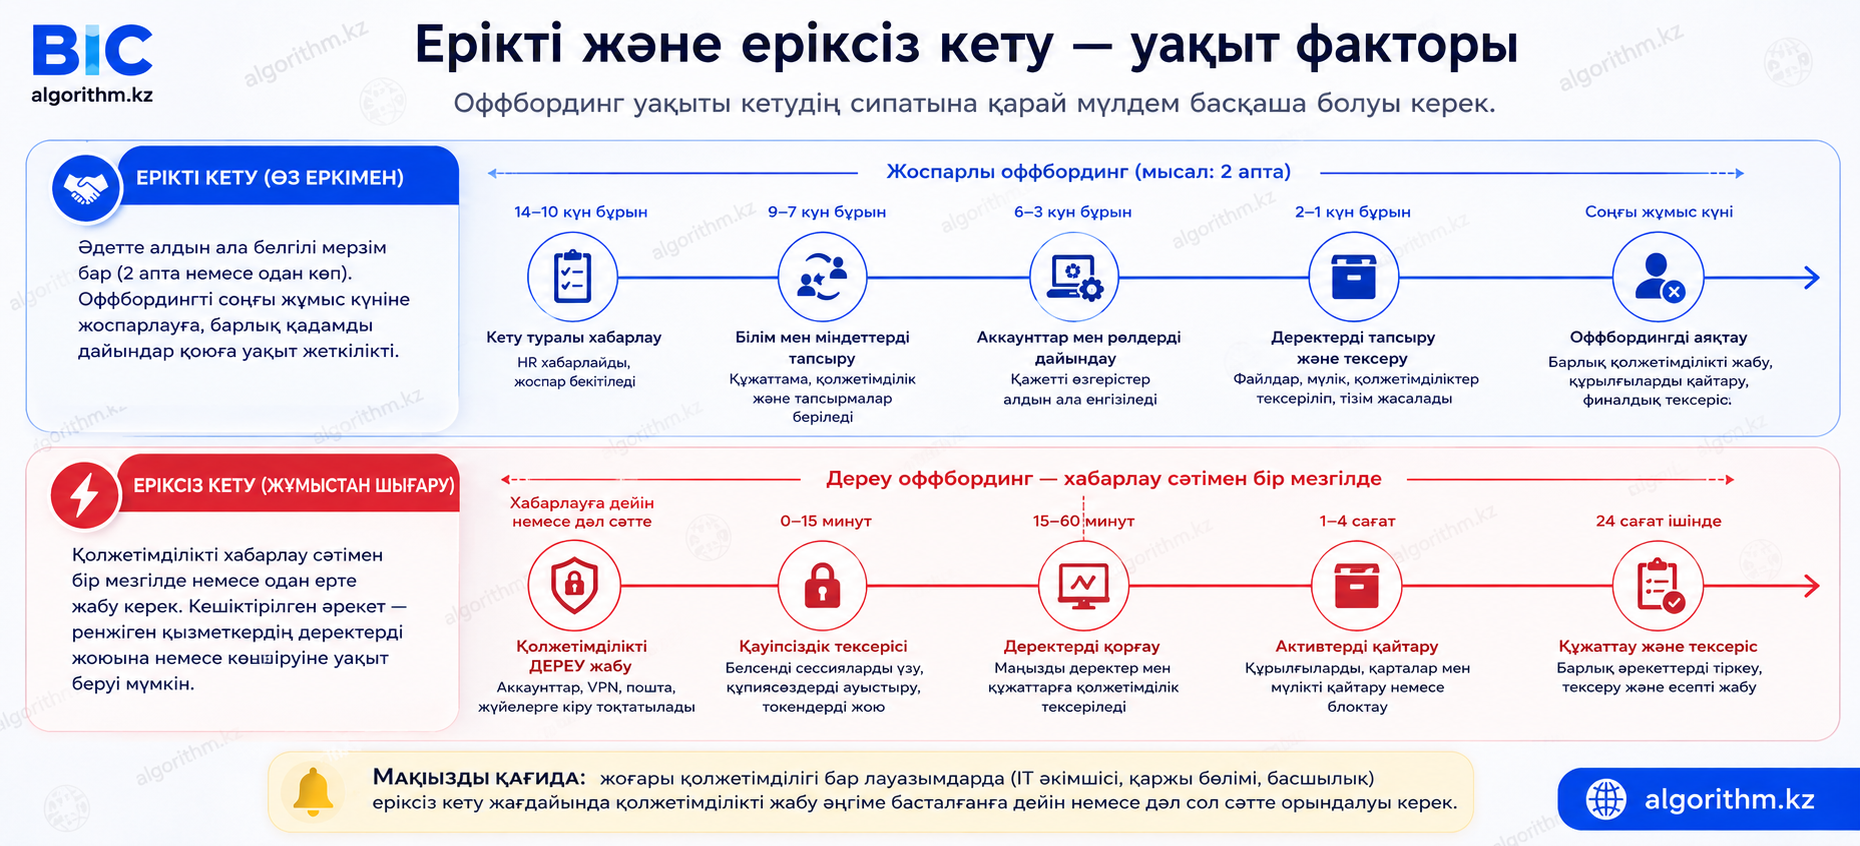
Ерікті және еріксіз кету — уақыт факторы
Оффбординг уақыты кетудің сипатына қарай мүлдем басқаша болуы керек.
🤝 Ерікті кету (өз еркімен)
Әдетте алдын ала белгілі мерзім бар (2 апта немесе одан көп). Оффбордингті соңғы жұмыс күніне жоспарлауға, барлық қадамды дайындап қоюға уақыт жеткілікті.
⚡ Еріксіз кету (жұмыстан шығару)
Қолжетімділікті хабарлау сәтімен бір мезгілде немесе одан ерте жабу керек. Кешіктірілген әрекет — ренжіген қызметкердің деректерді жоюына немесе көшіруіне уақыт беруі мүмкін.
Маңызды қағида: жоғары қолжетімділігі бар лауазымдарда (IT әкімшісі, қаржы бөлімі, басшылық) еріксіз кету жағдайында қолжетімділікті жабу әңгіме басталғанға дейін немесе дәл сол сәтте орындалуы керек.
Процесті автоматтандыру
Ондаған қадамды қолмен, есте сақтап орындау — қателесу қаупін арттырады. Дұрыс бапталған инфрақұрылым бұл процесті айтарлықтай жеңілдетеді.
✅ Active Directory/Entra ID арқылы
«Active Directory» мақаласында сипатталғандай, бір орталық аккаунтты өшіру — байланысты барлық ресурсқа (файл, пошта, кейбір SaaS) қолжетімділікті бірден жабады.
✅ RMM/MDM арқылы
«Орталықтан басқару» мақаласында көрсетілгендей, орталық жүйе арқылы жабдықты қашықтан құлыптауға немесе деректерін тазалауға болады.
Ұсыныс: компанияда стандартталған оффбординг чек-парағын жасап, оны әр кету жағдайында HR мен IT бірге, қолымен белгілеп отыратын процеске айналдырыңыз — бұл «ұмытып кету» қаупін болдырмайды.
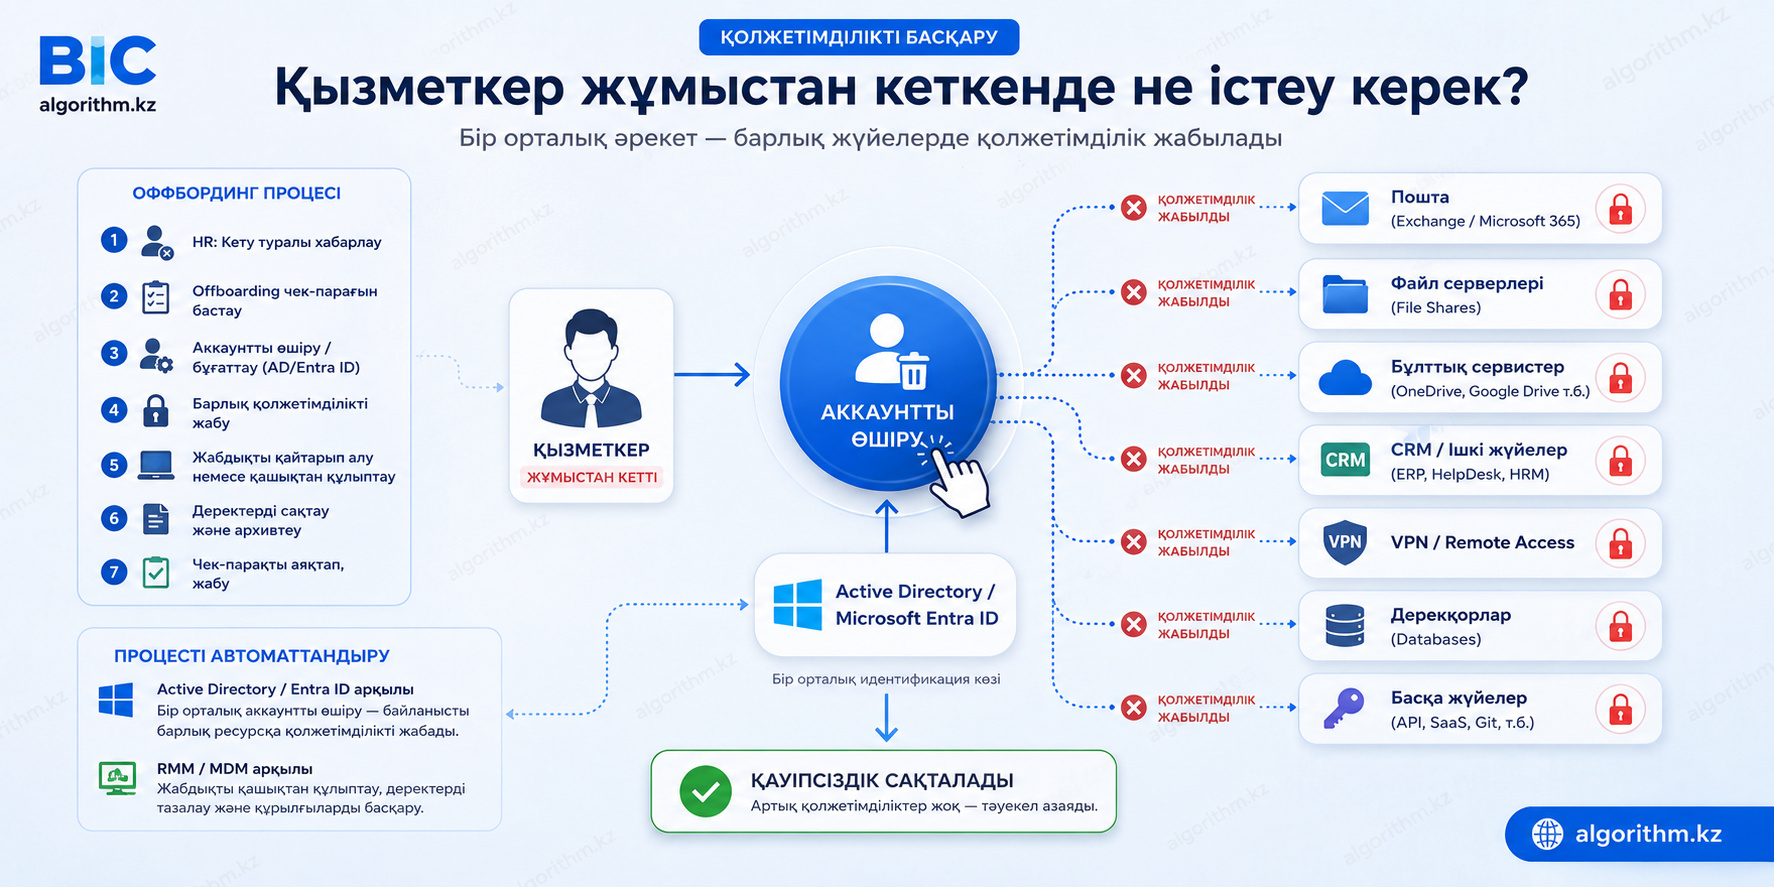
Қорытындылай айтқанда: оффбординг — жалғыз, қарапайым әрекет емес, компанияның әр жүйесін қамтитын толық процесс. Оны стандарттау, чек-тізіммен жүргізу және мүмкіндігінше автоматтандыру — компанияны ұзақ уақыт бойы «ашық қалған есіктерден» қорғайды.
Компанияңызда оффбординг процесі стандартталған ба?
Біз сіздің компанияңызға сай толық оффбординг чек-парағын дайындап, оны Active Directory мен орталықтан басқару жүйесі арқылы мүмкіндігінше автоматтандырып беруге көмектесе аламыз.