USB флешкамен вирус тарай ма?
Қызметкердің флешкасы арқылы вирус жұғуы мүмкін бе?
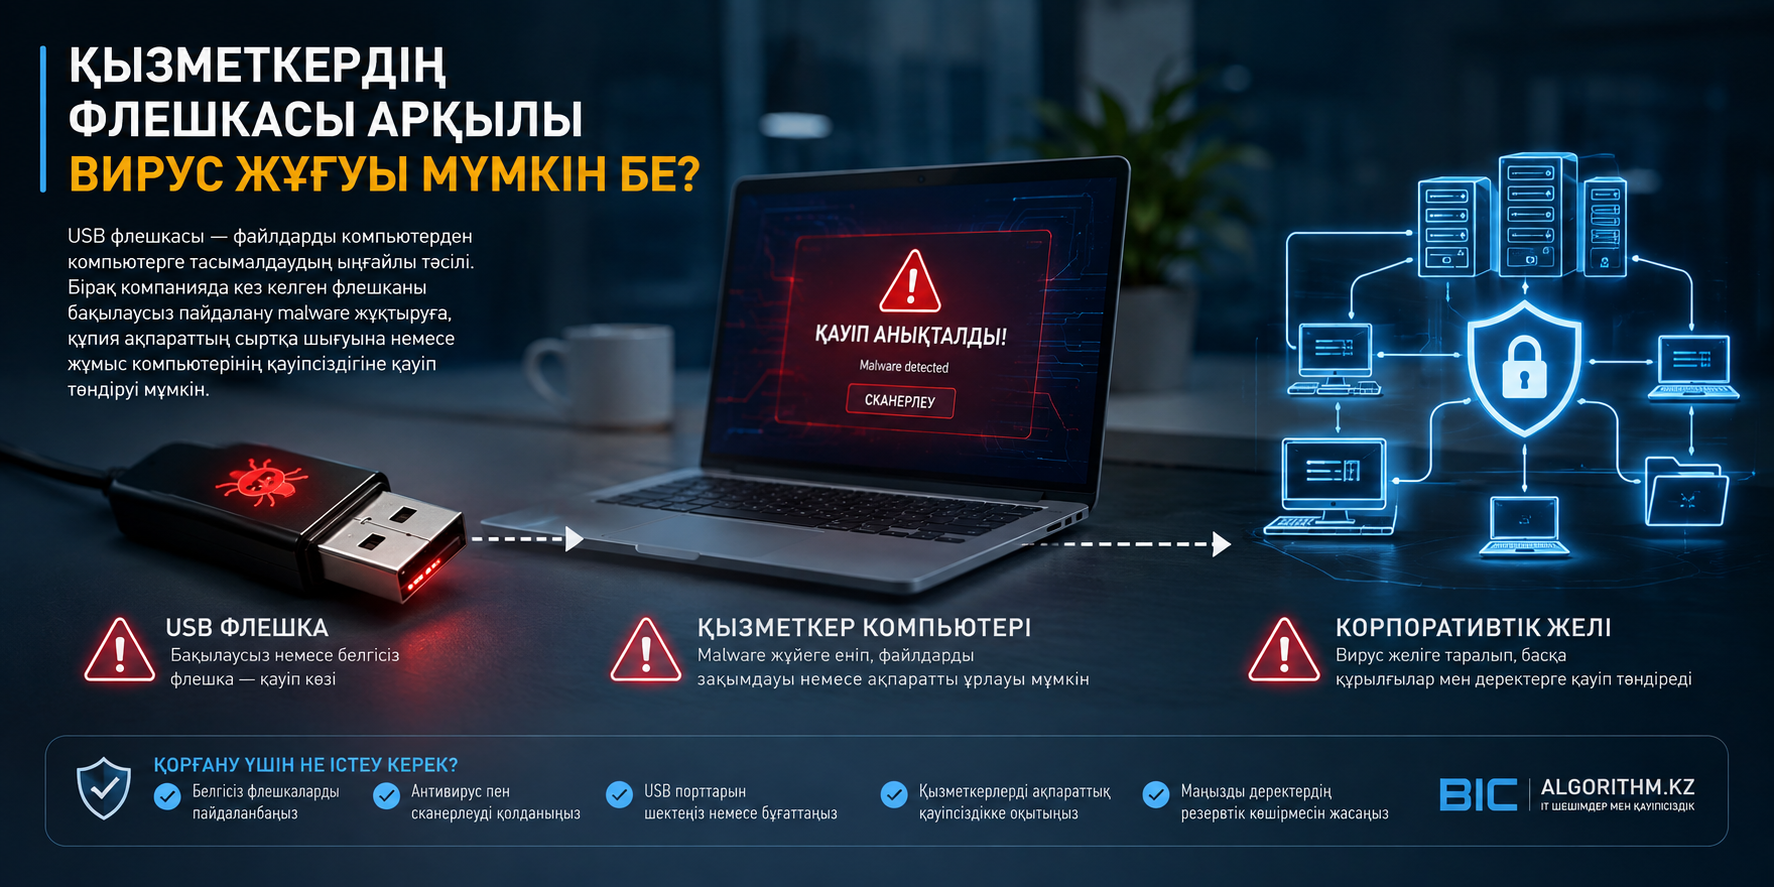
USB флешкасы — файлдарды компьютерден компьютерге тасымалдаудың ыңғайлы тәсілі. Бірақ компанияда кез келген флешканы бақылаусыз пайдалану malware жұқтыруға, құпия ақпараттың сыртқа шығуына немесе жұмыс компьютерінің қауіпсіздігіне қауіп төндіруі мүмкін.
📑 Мақала мазмұны
- Флешка арқылы вирус қалай жұғуы мүмкін?
- Қауіп қандай жағдайда пайда болады?
- Қандай файлдар қауіпті болуы мүмкін?
- Флешканы қосу жеткілікті ме?
- Компанияда USB қолдануға толық тыйым салу керек пе?
- USB құрылғыларын қауіпсіз пайдаланудың негізгі ережелері
- Антивирус және Microsoft Defender не істей алады?
- USB құрылғыларын орталықтан қалай басқаруға болады?
- Флешка арқылы ақпараттың сыртқа шығуын қалай азайтуға болады?
- Компания үшін қарапайым USB саясаты
- Жиі кездесетін қателер
- Компания үшін минималды қауіпсіздік деңгейі
- Қорытынды
Флешка арқылы вирус қалай жұғуы мүмкін?
Иә, мүмкін. USB флешкаға немесе басқа removable media құрылғысына зиянды файл жазылып, кейін сол құрылғы компанияның компьютеріне қосылса, malware компьютерге түсуі мүмкін.
Әсіресе қызметкер флешкадағы файлды ашса немесе сол файлды іске қосса, қауіп жоғарылайды. Сондықтан USB құрылғысы арқылы malware таралуы — тек теориялық сценарий емес.
🦠 Зиянды файл
Флешкада зиянды бағдарлама немесе зиянды скрипт болуы мүмкін.
💻 Компьютерге қосу
Бақылаусыз USB құрылғысы корпоративтік компьютерге қосылады.
📂 Файлды ашу
Қызметкер зиянды файлды байқаусызда іске қосуы мүмкін.
Қауіп қандай жағдайда пайда болады?
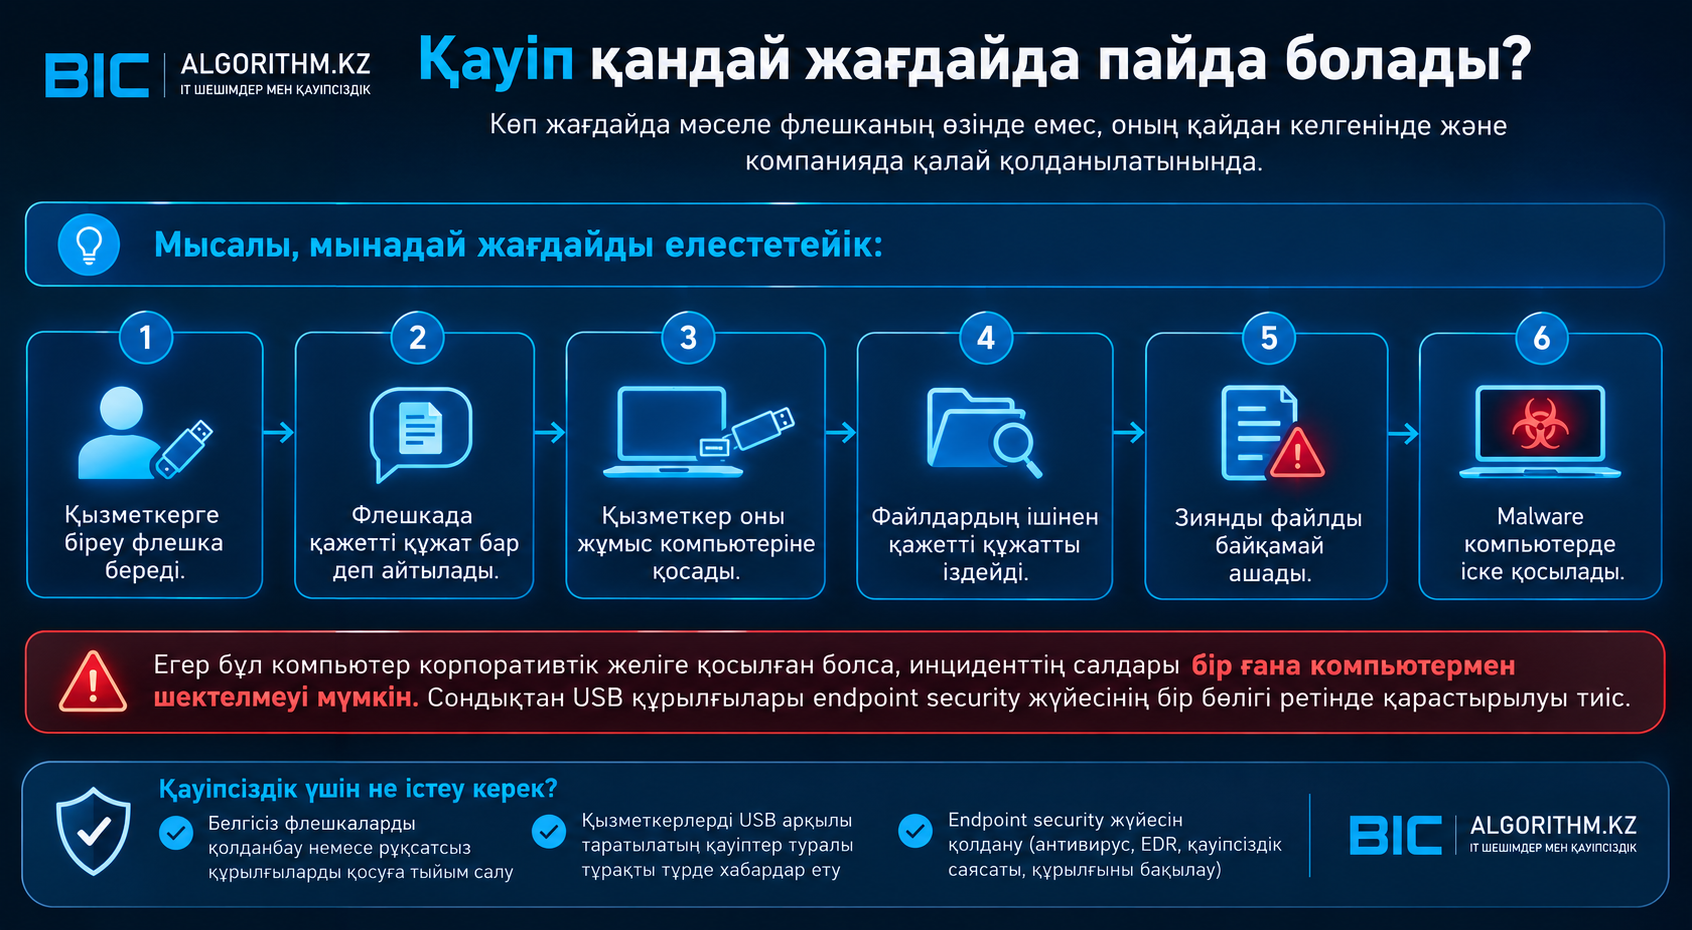
Көп жағдайда мәселе флешканың өзінде емес, оның қайдан келгенінде және компанияда қалай қолданылатынында.
Мысалы, мынадай жағдайды елестетейік:
- Қызметкерге біреу флешка береді.
- Флешкада қажетті құжат бар деп айтылады.
- Қызметкер оны жұмыс компьютеріне қосады.
- Файлдардың ішінен қажетті құжатты іздейді.
- Зиянды файлды байқамай ашады.
- Malware компьютерде іске қосылады.
Егер бұл компьютер корпоративтік желіге қосылған болса, инциденттің салдары бір ғана компьютермен шектелмеуі мүмкін. Сондықтан USB құрылғылары endpoint security жүйесінің бір бөлігі ретінде қарастырылуы тиіс.
Қандай файлдар қауіпті болуы мүмкін?
Қауіп тек бір ғана файл түрімен шектелмейді. Әсіресе пайдаланушы күтпеген жерден келген немесе не үшін қажет екенін түсінбейтін файлдарға сақ болуы керек.
⚠️ Орындаушы файлдар
Мысалы, .exe, .msi сияқты файлдар
бағдарламаны іске қосуы мүмкін.
⚠️ Скрипттер
Скрипттер мен басқа белсенді мазмұн түрлері де қауіп тудыруы мүмкін.
⚠️ Жалған құжаттар
Құжат сияқты көрінетін, бірақ шын мәнінде басқа файл болуы мүмкін объектілер пайдаланушыны адастыруы ықтимал.
⚠️ Белгісіз архивтер
Архив ішінде бірнеше файл болуы мүмкін, олардың арасында зиянды файл да кездесуі ықтимал.
Флешканы қосу жеткілікті ме?
Қауіпсіздік тұрғысынан "флешканы қосу = бірден вирус жұғады" деп айту дұрыс емес. Қазіргі операциялық жүйелер мен endpoint security шешімдерінде removable media үшін әртүрлі қорғаныс механизмдері бар.
Бірақ USB құрылғысын компьютерге қосу арқылы жаңа сыртқы тасымалдаушы ортаға қолжетімділік пайда болады. Егер онда зиянды файл болса және пайдаланушы оны іске қосса, қауіп туындауы мүмкін.
✅ Дұрыс тәсіл
USB құрылғысын қауіпсіз деп автоматты түрде қабылдамай, оны бақыланатын және рұқсат етілген құрылғы ретінде қарастыру.
Компанияда USB қолдануға толық тыйым салу керек пе?
Міндетті түрде емес. Барлық компанияда USB құрылғыларын толық бұғаттау практикалық шешім бола бермейді.
Кейбір қызметкерлерге USB нақты жұмыс үшін қажет болуы мүмкін: құжат тасымалдау, арнайы жабдықпен жұмыс істеу, принтер немесе басқа құрылғыларға файл беру және т.б.
❌ Бақылаусыз пайдалану
- Кез келген флешканы қолдану
- Жеке флешканы жұмыс компьютеріне қосу
- Белгісіз USB құрылғысын пайдалану
- Файлдарды бақылаусыз көшіру
✅ Басқарылатын пайдалану
- Компания бекіткен USB құрылғылары
- Қажетті қызметкерлерге ғана рұқсат
- Антивирус тексеруі
- Қажет болса read-only режимі
- USB қолданылуын журналдау
Яғни мақсат — USB-ді міндетті түрде жою емес, оны компанияның қауіпсіздік саясатына енгізу.
USB құрылғыларын қауіпсіз пайдаланудың негізгі ережелері
Қызметкерлер үшін
- Белгісіз флешканы жұмыс компьютеріне қоспау.
- Жеке флешканы компания компьютерінде қолданбау.
- Біреуден алынған USB құрылғысын бірден пайдаланбау.
- Күтпеген файлдарды ашпау.
- Антивирус ескертуін елемей файлды іске қоспау.
- Флешка жоғалса, IT жауапты адамға хабарлау.
- Компанияның бекітілген USB құрылғыларын ғана пайдалану.
IT әкімшісі үшін
- Endpoint protection жүйесін қосу.
- USB құрылғыларына арналған саясаттарды анықтау.
- Қажет болса USB storage-ті бұғаттау.
- Рұқсат етілген құрылғыларды allowlist арқылы басқару.
- USB оқиғаларын журналдау және бақылау.
- Құпия деректер сақталатын USB құрылғыларын шифрлау.
- Қызметкерлерге USB қауіпсіздігі бойынша қысқа нұсқаулық беру.
Антивирус және Microsoft Defender не істей алады?
Компания Windows қолданса, endpoint protection жүйесі USB арқылы келетін қауіптерден қорғанудың маңызды қабаты болып табылады.
Microsoft Defender Antivirus removable storage құрылғыларындағы malware-ді анықтауға арналған real-time protection мүмкіндіктерін ұсынады. Microsoft сонымен қатар USB арқылы іске қосылатын сенімсіз процестерді шектеуге арналған attack surface reduction механизмдерін сипаттайды.
🛡️ Real-time protection
Файлдар мен құрылғылардағы зиянды әрекеттерді анықтауға көмектеседі.
🚫 Attack Surface Reduction
Белгілі бір қауіпті әрекеттерді шектеуге мүмкіндік береді.
📊 Бақылау
Ұйымда USB құрылғыларының қолданылуын бақылау және зерттеу мүмкіндіктері бар.
USB құрылғыларын орталықтан қалай басқаруға болады?
Бірнеше компьютерден тұратын компанияда әр компьютерді жеке-жеке баптау қолайсыз. Сондықтан USB саясатын орталықтан басқару тиімді.
Microsoft Defender for Endpoint құрамындағы Device Control мүмкіндігі removable storage сияқты құрылғыларға қолжетімділікті саясат арқылы басқаруға мүмкіндік береді. Мысалы, ұйым USB құрылғыларын толығымен бұғаттап, тек бекітілген құрылғыларға рұқсат бере алады.
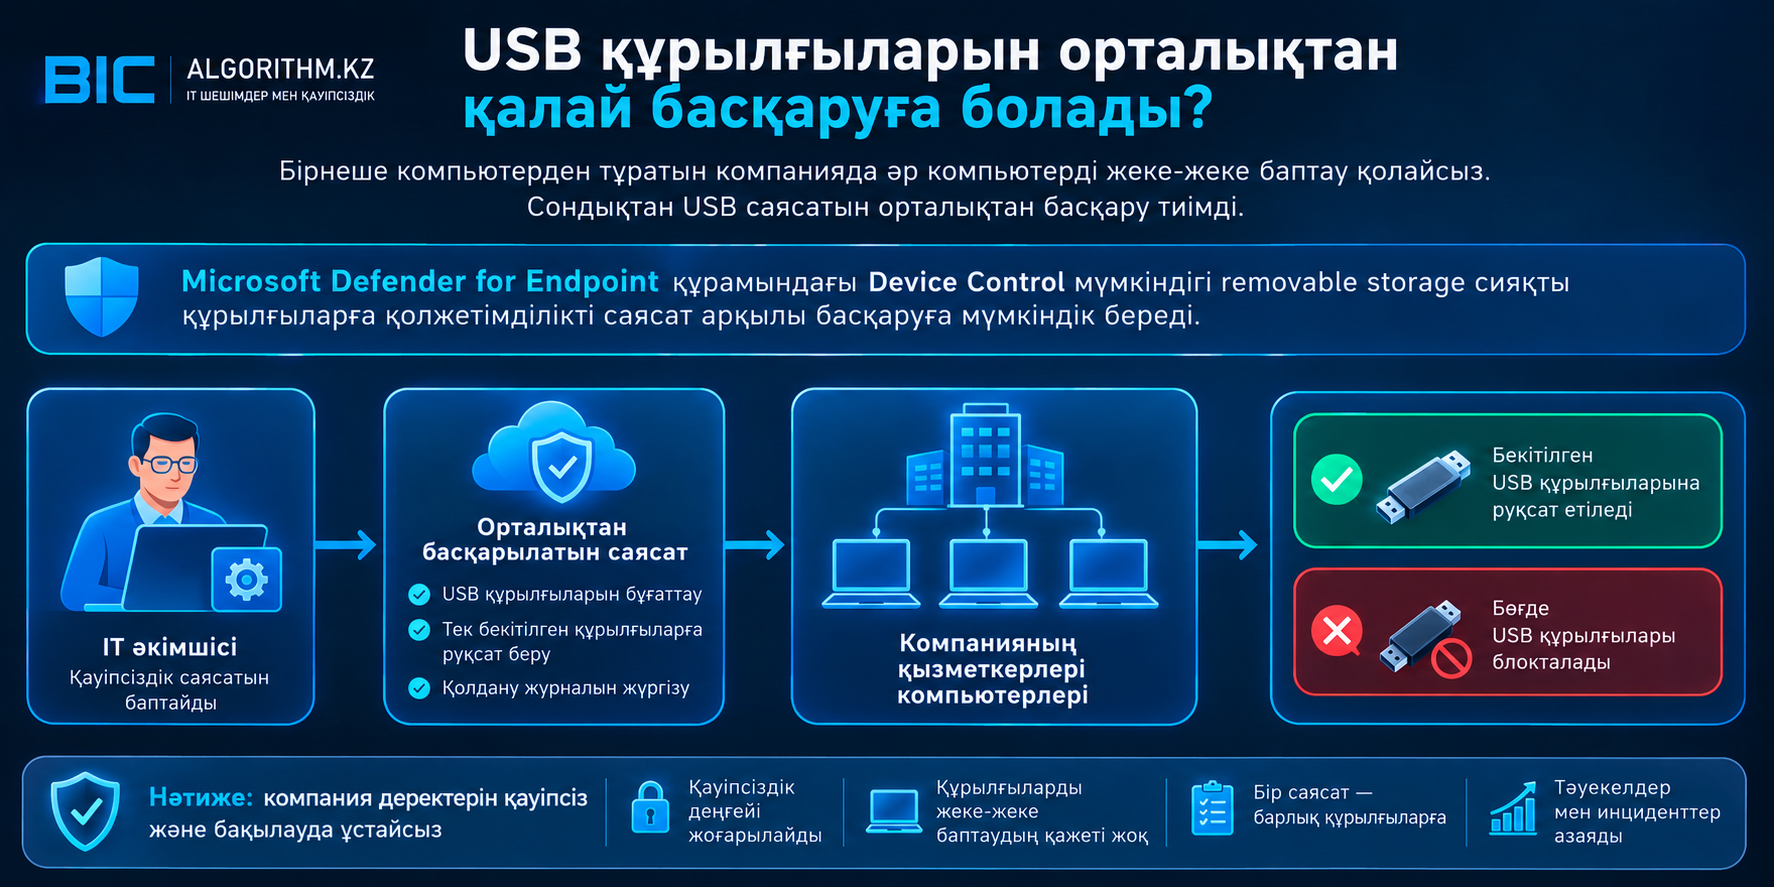
Мысалы, мынадай саясат қолдануға болады:
1️⃣ Бұғаттау
Барлық белгісіз USB storage құрылғыларына рұқсат бермеу.
2️⃣ Allowlist
Компанияға тиесілі немесе арнайы бекітілген USB құрылғыларына ғана рұқсат беру.
3️⃣ Read-only
Кейбір пайдаланушыларға USB-ден оқуына рұқсат беріп, оған файл жазуды шектеу.
Microsoft құжаттамасында USB үшін read, write және execute әрекеттерін саясат арқылы бөлек басқару сценарийлері көрсетілген.
Флешка арқылы ақпараттың сыртқа шығуын қалай азайтуға болады?
USB қауіпсіздігі тек "вирус жұға ма?" деген сұрақпен аяқталмайды. Флешка — компаниядағы ақпаратты сыртқа алып шығудың өте қарапайым тәсілдерінің бірі.
Мысалы, қызметкер клиенттердің құжаттарын, қаржылық ақпаратты, келісімшарттарды немесе басқа да ішкі файлдарды USB құрылғысына көшіре алады.
⚠️ Қауіпті сценарий
Қызметкер корпоративтік құжатты флешкаға көшіріп алады → флешканы үйіне алып кетеді → флешка жоғалады → үшінші тұлға құжаттарға қол жеткізеді.
Қорғаныс шаралары
- USB құрылғыларына жазуды шектеу.
- Тек бекітілген USB құрылғыларын пайдалануға рұқсат беру.
- Құпия деректерді шифрлау.
- USB қолданылуын журналдау.
- Қызметкерлердің деректерді көшіру ережесін анықтау.
- Қажет болған жағдайда DLP шешімдерін қолдану.
Компания үшін қарапайым USB саясаты
Шағын компания үшін күрделі құжат жасаудың қажеті жоқ. Ең бастысы — қызметкерлер түсінетін нақты ережелер болуы.
📋 Мысал ретінде:
- Жеке USB флешкаларын жұмыс компьютерлерінде қолдануға болмайды.
- Белгісіз немесе табылған USB құрылғыларын компьютерге қосуға болмайды.
- Компания бекіткен USB құрылғылары ғана пайдаланылады.
- USB құрылғысы басқа компьютерден келген болса, оны IT маманы тексеруі керек.
- Құпия ақпаратты USB-ге тек рұқсатпен көшіруге болады.
- Құпия ақпарат сақталатын USB құрылғылары шифрлануы тиіс.
- Флешка жоғалған жағдайда IT жауапты адамға дереу хабарлау қажет.
- Антивирус ескертуін айналып өтуге немесе бұғатталған USB құрылғысын өз бетімен қосуға болмайды.
Жиі кездесетін қателер
❌ "Флешка менікі, демек қауіпсіз"
Бұрын басқа компьютерге қосылған USB құрылғысында зиянды файл пайда болуы мүмкін.
❌ "Антивирус бар, демек бәрі қауіпсіз"
Антивирус маңызды қорғаныс қабаты болғанымен, ол жалғыз қауіпсіздік шарасы болмауы керек.
❌ "USB-ге шектеу қажет емес"
Компанияда USB арқылы malware жұғуы ғана емес, ақпараттың сыртқа шығуы да мүмкін.
❌ "Барлығын толық бұғаттаймыз"
Кейбір бизнес-процестер USB пайдалануды талап етуі мүмкін. Сондықтан қажеттілікке қарай басқарылатын рұқсат дұрыс болуы мүмкін.
Компания үшін минималды қауіпсіздік деңгейі
Егер компанияда 10–50 немесе одан да көп компьютер болса, USB қауіпсіздігін ең болмағанда мына деңгейде ұйымдастыруға болады:
💻 Компьютерлер
- Жаңартылған Windows
- Белсенді endpoint protection
- Қызметкерлерде стандартты пайдаланушы құқықтары
- USB құрылғыларын басқару саясаты
🔐 USB
- Компания бекіткен USB құрылғылары
- Белгісіз USB құрылғыларына тыйым
- Қажет болса read-only режимі
- Құпия ақпарат үшін шифрлау
👨💼 Қызметкерлер
- Қысқа қауіпсіздік нұсқаулығы
- USB құрылғыларын дұрыс пайдалану ережесі
- Күдікті жағдайды IT маманына хабарлау
📊 IT бақылау
- USB оқиғаларын бақылау
- Қауіпсіздік журналдары
- Инцидент болған жағдайда тексеру
Қорытынды
USB флешкасы — қарапайым әрі пайдалы құрал. Бірақ компанияда оны бақылаусыз пайдалану киберқауіпсіздікке қосымша тәуекел тудырады.
Флешка арқылы malware корпоративтік компьютерге түсуі мүмкін, ал USB құрылғысының жоғалуы немесе рұқсатсыз қолданылуы құпия ақпараттың сыртқа шығуына әкелуі мүмкін.
Сондықтан ең дұрыс тәсіл — USB құрылғыларын компанияның жалпы IT қауіпсіздік саясатының бір бөлігі ретінде басқару: рұқсаттарды шектеу, құрылғыларды бақылау, endpoint protection қолдану, қажет болса шифрлау және қызметкерлерді оқыту.
Компанияңызда USB құрылғылары қалай қолданылады?
Егер қызметкерлер кез келген флешканы компьютерге қоса алса, компанияда USB қауіпсіздігі бойынша нақты саясат болмауы мүмкін.
IT маманы ретінде компаниядағы компьютерлерді, USB құрылғыларын, пайдаланушы құқықтарын және қауіпсіздік саясатын тексеріп, қажет болған жағдайда USB-ді орталықтан басқару, шектеу және бақылау шешімдерін енгізуге болады.